
 4.9
 4.8
2700 equipos en todo el mundo ya confían en Varify
Quién puede iniciar sesión y cómo
Cada ajuste a continuación se configura una vez en la cuenta y se aplica a todos los miembros del equipo.
Inicio de sesión único (SSO)
Tu equipo inicia sesión con la cuenta de empresa que ya utiliza, y tú gestionas el acceso en tu proveedor de identidad.
MFA y passkeys
Un código basado en tiempo de una app de autenticación como Microsoft Authenticator, Google Authenticator o 1Password, además de la contraseña. También puedes iniciar sesión con una passkey.
MFA obligatorio para el equipo
El Account Owner puede hacer que el MFA sea obligatorio. Ningún miembro del equipo llega al panel sin un segundo factor, aunque nunca lo haya activado por su cuenta.
Reautenticación
Evita que alguien que haya tomado el control de una sesión activa realice cambios críticos. Tú eliges las acciones, cuánto tiempo sigue siendo válida una confirmación, y si se solicita la contraseña, un segundo factor o ambos.
Protección contra bots en el login
Cloudflare Turnstile verifica cada intento de inicio de sesión en segundo plano y bloquea la fuerza bruta y el credential stuffing, sin ningún puzle para los usuarios reales.
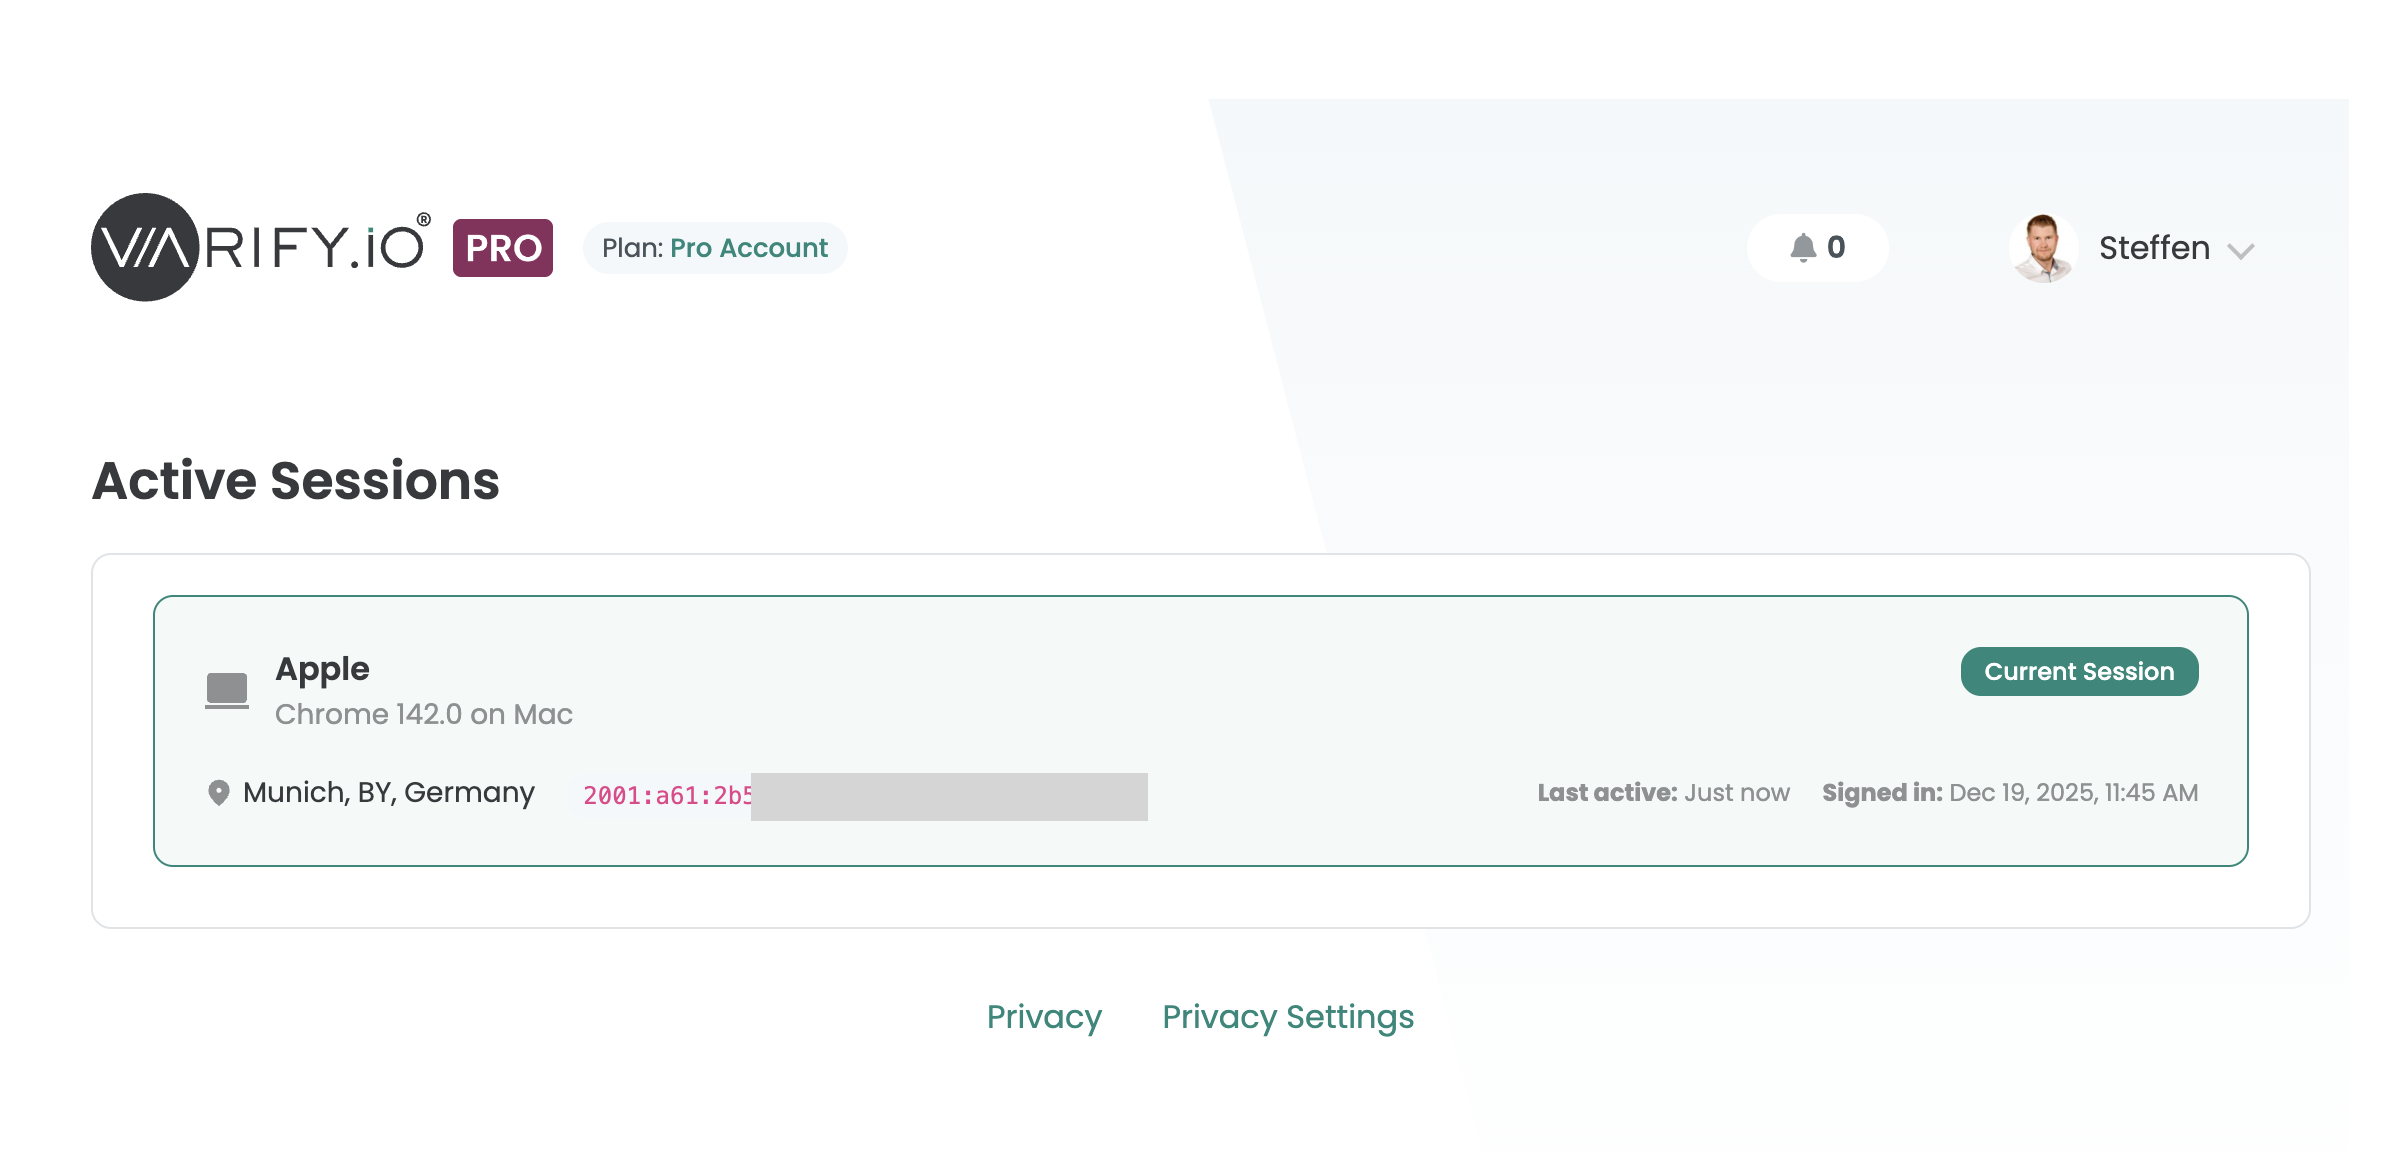
Sesiones activas
Cada dispositivo y navegador con sesión iniciada en la cuenta, con ubicación. Cierra cualquier sesión que no reconozcas.
Historial de inicios de sesión
Quién inició sesión, cuándo, desde qué dispositivo y ubicación, incluyendo intentos inusuales o no autorizados.
Quién puede hacer qué
Un Editor puede crear un experimento, pero solo un Publisher o un Admin puede iniciarlo. La facturación, el equipo y la configuración de seguridad quedan en manos del Admin y del propietario de la cuenta.
Qué puede hacer cada rol del sistema
Experimentos
Equipo
Cuenta
Roles y permisos personalizados
Crea tus propios roles y decide permiso por permiso qué puede hacer cada uno.
Propietario de la cuenta
Exactamente uno por cuenta, siempre con derechos de administrador. Solo el propietario puede modificar o finalizar la suscripción.
Claves API
Las claves para la Experiment API se crean en Team Settings. El client secret se muestra una sola vez tras la creación y no se puede volver a consultar.
Separación de clientes de agencia
En una cuenta de agencia, los miembros a nivel de agencia ven a todos los clientes. Los miembros a nivel de cliente solo ven el panel de su propio cliente.
Baja de miembros
Los miembros del equipo se incorporan mediante invitación por correo electrónico. Elimina a uno y su acceso termina de inmediato.
Informes compartidos
Comparte resultados con personas que no tienen cuenta de Varify mediante un enlace público, protegido por contraseña o limitado a direcciones de correo electrónico confirmadas. Cada enlace puede caducar en una fecha determinada y puede editarse o eliminarse en cualquier momento.
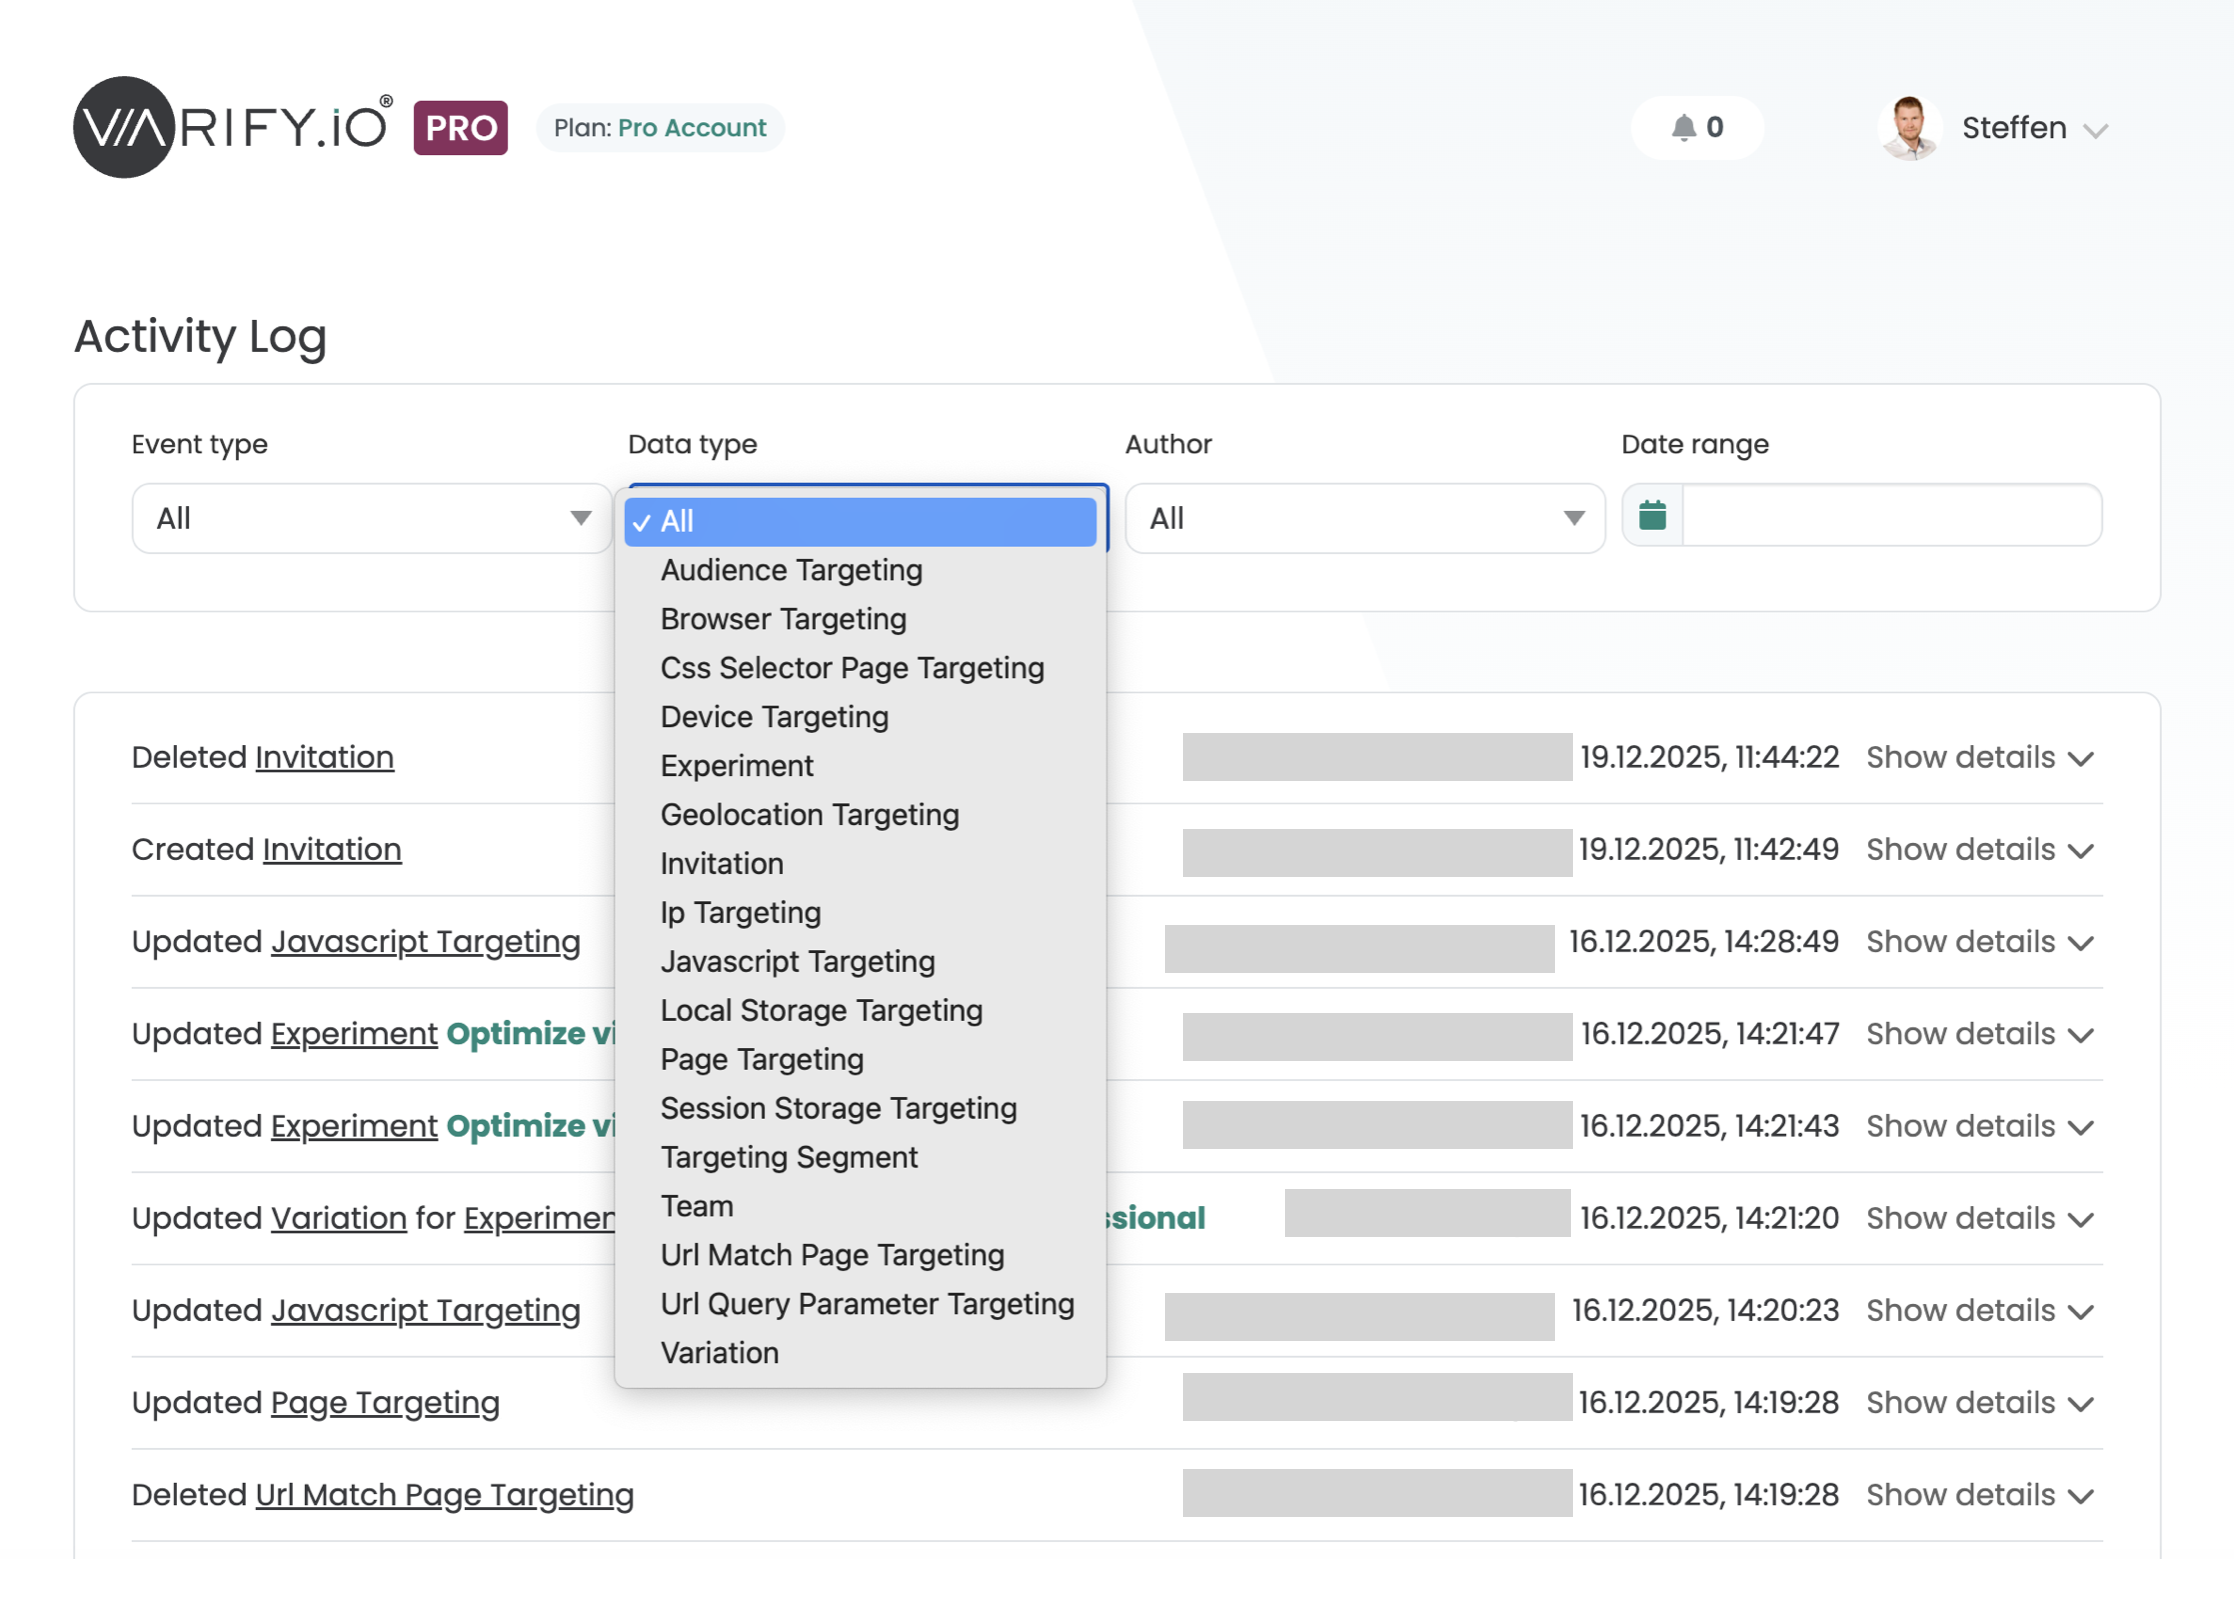
Ve quién cambió qué
El registro de actividad documenta quién cambió qué y cuándo. En los inicios de sesión también registra la dirección IP. Puedes filtrarlo por tipo de dato.
Experimentos y variantes
Creación, edición y eliminación de experimentos, y cambios en las variantes y su configuración.
Segmentación
Segmentación por audiencia, navegador, dispositivo, geolocalización, IP, JavaScript, selector CSS, Local Storage, Session Storage, página, coincidencia de URL y parámetro de consulta de URL, además de segmentos de segmentación.
Equipo e invitaciones
Cambios en el equipo y en las invitaciones.
Quién puede verlo
El propietario de la cuenta y los usuarios con permiso para verlo. De los roles del sistema, solo Admin tiene ese permiso.
Dónde se ejecuta Varify y cómo está protegido
Varify se ejecuta en AWS en la UE, con Cloudflare por delante para la entrega y la protección contra DDoS. AWS, Cloudflare y ClickHouse Cloud tienen sus propias certificaciones.
| Proveedor | Función | Certificaciones del proveedor |
|---|---|---|
| AWS, EU | Hosting, computación, almacenamiento | ISO 27001, ISO 27017, ISO 27018, SOC 1/2/3, C5, PCI DSS |
| Cloudflare | CDN, protección DDoS, distribución en el edge | ISO 27001, SOC 2 Type II, PCI DSS |
Cifrado en tránsito
Cifrado TLS para todos los datos en tránsito, con HTTPS obligatorio.
Desarrollo
Las dependencias y vulnerabilidades conocidas se supervisan regularmente.
Incidentes
El procedimiento de respuesta ante incidentes está documentado en nuestros términos y condiciones generales.
No programado por intuición. Igual de ágil.
Varify funciona en miles de sitios web en producción, en cada visualización de página. Ahí no tiene cabida el código que nadie entiende del todo, ni los atajos con tus datos. Por eso construimos como una empresa de infraestructura y avanzamos como una startup.
Diseñado por ingenieros, no generado
Usamos IA para trabajar más rápido. Lo que llega a tu sitio está construido y es propiedad de ingenieros.
- Cada cambio se revisa y se prueba antes de publicarse
- Un snippet ligero que mantiene tus páginas rápidas
- Desarrollado desde 2016, no en un fin de semana
Ágil, no lento
Tu feedback llega a las personas que construyen el producto, y las nuevas funciones se lanzan continuamente.
- API pública, totalmente compatible con API desde 2025
- Testing server-side para variantes renderizadas por tu backend
- Prompt-Based Experimentation: describe un cambio, la IA lo construye
- Varify MCP: Varify dentro de tu asistente de IA
Preguntas de los equipos de seguridad
¿Pueden completar nuestro cuestionario de seguridad?
Sí, en el plan Enterprise. Respondemos cuestionarios de seguridad con detalles sobre infraestructura, hosting y seguridad de la cuenta, y guiamos a tu equipo de seguridad de la información a través de la arquitectura si lo deseas.
¿Varify tiene certificación ISO 27001 o SOC 2?
Varify está actualmente en proceso de certificación SOC 2. Varify en sí no tiene certificación ISO 27001. Sus proveedores AWS, Cloudflare y ClickHouse Cloud cuentan con sus propias certificaciones.
¿Qué funciones de seguridad incluye mi plan?
Todos los planes incluyen autenticación multifactor, passkeys, sesiones activas e historial de inicio de sesión. Pro añade la aplicación de MFA para todo el equipo, el registro de actividad y los roles de Admin y Editor. Enterprise añade roles y permisos personalizados, entrega mediante CNAME a través de tu propio subdominio, y tu propio NDA y SLA. Cada cuenta tiene un propietario con derechos de administrador, y Publisher está disponible en todos los planes. Nuestra página de planes detalla todo lo demás que incluye cada plan.
 G2 REVIEWS
Envíanos tus preguntas de seguridad
Repasamos la arquitectura, el hosting y los controles de cuenta con tu equipo de TI y seguridad.
Llamada con nuestro equipo
RecomendadoUna llamada con las personas que construyen y gestionan Varify.
Reserva una llamadaAlojado en la UE con proveedores de infraestructura certificados ISO 27001