
 4.9
 4.8
2.700 team in tutto il mondo si affidano già a Varify
Chi può accedere, e come
Ogni impostazione qui sotto viene configurata una sola volta nell'account e si applica a ogni membro del team.
Single sign-on (SSO)
Il tuo team accede con l'account aziendale che già usa, e tu gestisci l'accesso nel tuo identity provider.
MFA e passkey
Un codice basato sul tempo generato da un'app di autenticazione come Microsoft Authenticator, Google Authenticator o 1Password, in aggiunta alla password. Puoi anche accedere con una passkey.
MFA obbligatoria per il team
L'account owner può rendere obbligatoria la MFA. Nessun membro del team raggiunge la dashboard senza un secondo fattore, anche se non l'ha mai attivata da solo.
Ri-autenticazione
Impedisce a chi ha preso il controllo di una sessione attiva di apportare modifiche critiche. Tu scegli le azioni, per quanto tempo resta valida una conferma e se viene richiesta la password, un secondo fattore o entrambi.
Protezione anti-bot sul login
Cloudflare Turnstile controlla ogni tentativo di accesso in background e blocca attacchi brute force e credential stuffing, senza alcun puzzle per gli utenti reali.
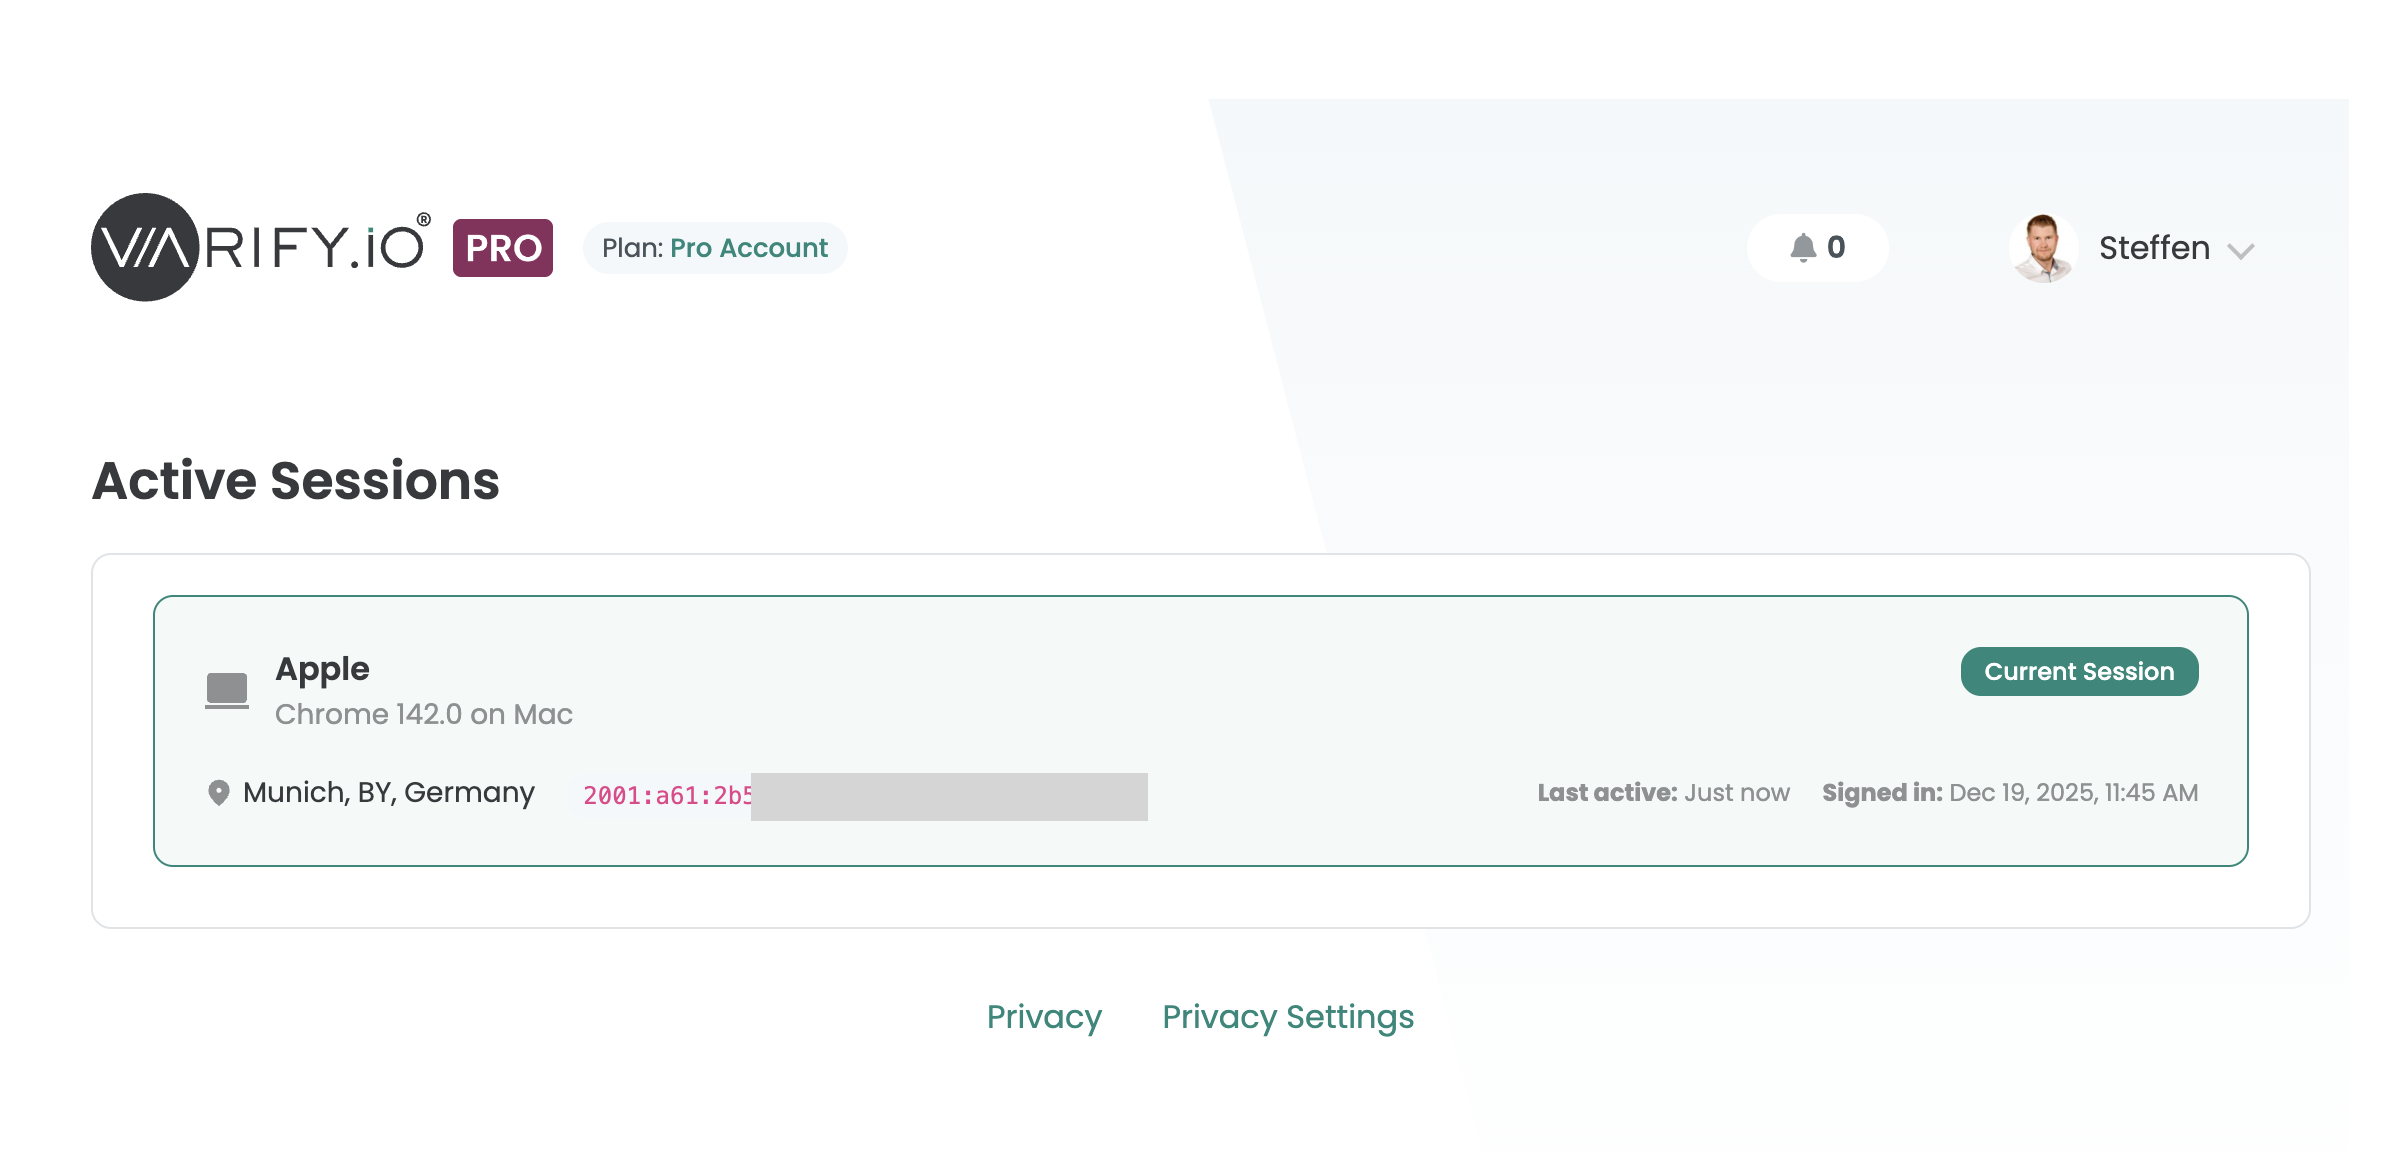
Sessioni attive
Ogni dispositivo e browser connesso all'account, con posizione. Termina qualsiasi sessione che non riconosci.
Cronologia degli accessi
Chi ha effettuato l'accesso, quando, da quale dispositivo e posizione, inclusi i tentativi insoliti o non autorizzati.
Chi può fare cosa
Un Editor può creare un esperimento, ma solo un Publisher o un Admin può avviarlo. Fatturazione, team e impostazioni di sicurezza restano di competenza dell'Admin e dell'account owner.
Cosa può fare ciascun ruolo di sistema
Esperimenti
Team
Account
Ruoli e permessi personalizzati
Crea ruoli su misura e decidi permesso per permesso cosa ciascuno può fare.
Account owner
Esattamente uno per account, sempre con diritti di amministratore. Solo il proprietario può modificare o finalizzare l'abbonamento.
Chiavi API
Le chiavi per l'Experiment API vengono create in Team Settings. Il client secret viene mostrato una sola volta dopo la creazione e non può essere visualizzato di nuovo.
Separazione dei clienti per le agenzie
In un account agenzia, i membri a livello di agenzia vedono tutti i clienti. I membri a livello di cliente vedono solo la dashboard del proprio cliente.
Offboarding
I membri del team si uniscono tramite invito via email. Rimuovine uno e il suo accesso termina immediatamente.
Report condivisi
Condividi i risultati con persone che non hanno un account Varify tramite un link pubblico, protetto da password o limitato a indirizzi email confermati. Ogni link può scadere a una data prestabilita e può essere modificato o eliminato in qualsiasi momento.
Scopri chi ha cambiato cosa
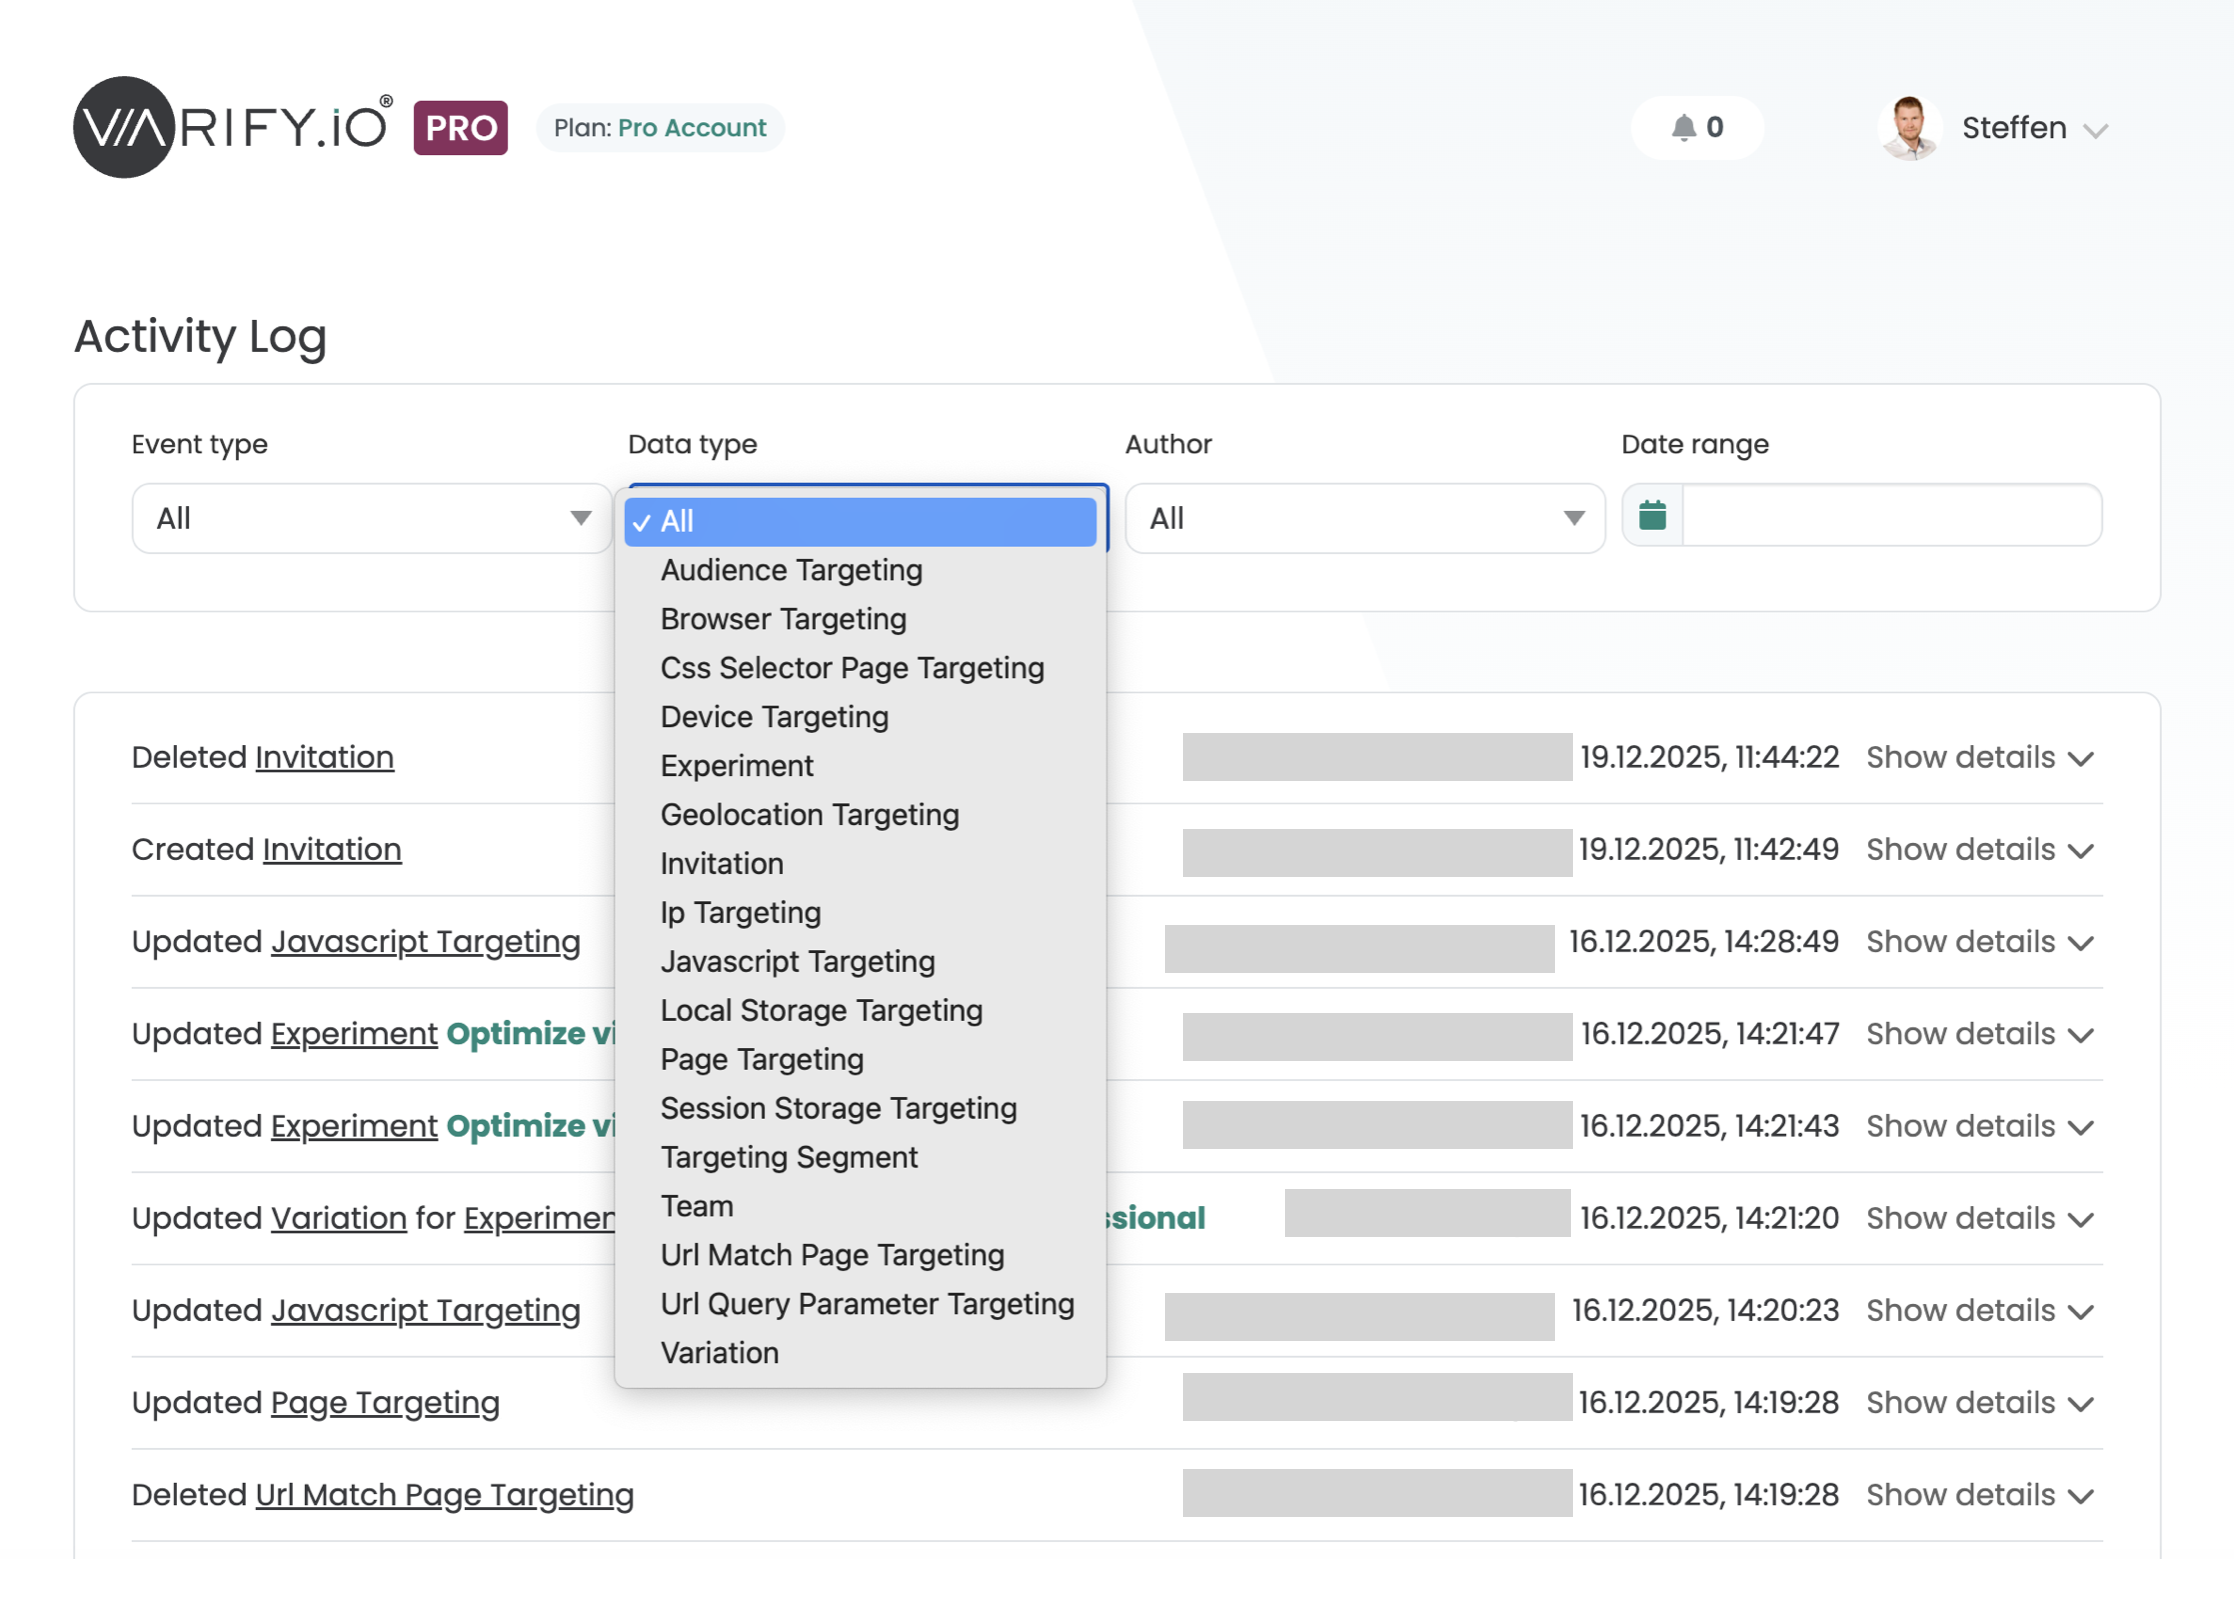
Il registro delle attività registra chi ha cambiato cosa e quando. Per gli accessi registra anche l'indirizzo IP. Puoi filtrarlo per tipo di dati.
Esperimenti e varianti
Creazione, modifica ed eliminazione di esperimenti, e modifiche alle varianti e alle loro impostazioni.
Targeting
Targeting per audience, browser, dispositivo, geolocalizzazione, IP, JavaScript, selettore CSS, local storage, session storage, pagina, corrispondenza URL e parametro query URL, oltre ai segmenti di targeting.
Team e inviti
Modifiche al team e agli inviti.
Chi può vederlo
L'account owner e gli utenti con il permesso di visualizzarlo. Tra i ruoli di sistema, solo Admin ha questo permesso.
Dove viene eseguito Varify e come viene protetto
Varify viene eseguito su AWS nell'UE, con Cloudflare davanti per la distribuzione e la protezione DDoS. AWS, Cloudflare e ClickHouse Cloud detengono le proprie certificazioni.
| Provider | Ruolo | Certificazioni del provider |
|---|---|---|
| AWS, UE | Hosting, elaborazione, storage | ISO 27001, ISO 27017, ISO 27018, SOC 1/2/3, C5, PCI DSS |
| Cloudflare | CDN, protezione DDoS, distribuzione edge | ISO 27001, SOC 2 Type II, PCI DSS |
Crittografia in transito
Crittografia TLS per tutti i dati in transito, con HTTPS obbligatorio.
Sviluppo
Le dipendenze e le vulnerabilità note vengono monitorate regolarmente.
Incidenti
La procedura di gestione degli incidenti è documentata nei nostri termini e condizioni generali.
Non vibe coded. Ancora agile.
Varify gira su migliaia di siti web attivi, a ogni visualizzazione di pagina. Il codice che nessuno comprende fino in fondo non ha posto lì, e nemmeno le scorciatoie con i tuoi dati. Per questo costruiamo come un'azienda di infrastrutture e ci muoviamo come una startup.
Progettato, non generato
Usiamo l'IA per lavorare più velocemente. Ciò che arriva sul tuo sito è costruito e gestito da ingegneri.
- Ogni modifica è revisionata e testata prima del rilascio
- Uno snippet leggero che mantiene le tue pagine veloci
- Sviluppato dal 2016, non in un weekend
Agile, non lento
Il tuo feedback arriva a chi costruisce il prodotto, e le nuove funzionalità vengono rilasciate continuamente.
- API pubblica, completamente supportata via API dal 2025
- Test server-side per varianti renderizzate dal tuo backend
- Prompt-Based Experimentation: descrivi una modifica, l'AI la realizza
- Varify MCP: Varify all'interno del tuo assistente AI
Domande dai team di sicurezza
Potete compilare il nostro questionario di sicurezza?
Sì, con il piano Enterprise. Rispondiamo ai questionari di sicurezza con dettagli su infrastruttura, hosting e sicurezza degli account, e se lo desideri accompagniamo il tuo team di sicurezza informatica attraverso l'architettura.
Varify è certificata ISO 27001 o SOC 2?
Varify sta attualmente ottenendo la certificazione SOC 2. Varify stessa non possiede una certificazione ISO 27001. I suoi fornitori AWS, Cloudflare e ClickHouse Cloud detengono le proprie certificazioni.
Quali funzionalità di sicurezza include il mio piano?
Ogni piano include autenticazione a più fattori, passkey, sessioni attive e cronologia degli accessi. Pro aggiunge l'applicazione obbligatoria della MFA per tutto il team, il registro attività e i ruoli Admin ed Editor. Enterprise aggiunge ruoli e permessi personalizzati, distribuzione CNAME tramite il tuo sottodominio e un tuo NDA e SLA personalizzati. Ogni account ha un owner con diritti di amministratore, e Publisher è disponibile su tutti i piani. La nostra pagina dei piani elenca tutto il resto incluso in ciascun piano.
 G2 REVIEWS
Inviaci le tue domande sulla sicurezza
Analizziamo architettura, hosting e controlli degli account insieme al tuo team IT e sicurezza.
Chiamata con il nostro team
ConsigliatoUna chiamata con le persone che costruiscono e gestiscono Varify.
Prenota una callScrivici
Inviaci il tuo questionario o una singola domanda, e ti risponderemo per iscritto.
ContattiHosting nell'UE su provider di infrastrutture certificati ISO 27001