
 4.9
 4.8
2.700 equipas em todo o mundo já confiam na Varify
Quem pode iniciar sessão, e como
Cada definição abaixo é feita uma vez na conta e aplica-se a todos os membros da equipa.
Single sign-on (SSO)
A tua equipa inicia sessão com a conta da empresa que já utiliza, e tu geres o acesso no teu fornecedor de identidade.
MFA e passkeys
Um código baseado em tempo de uma app autenticadora como Microsoft Authenticator, Google Authenticator ou 1Password, além da palavra-passe. Também podes iniciar sessão com uma passkey.
MFA obrigatório para a equipa
O Account Owner pode tornar o MFA obrigatório. Nenhum membro da equipa chega ao painel sem um segundo fator, mesmo que nunca o tenha ativado por conta própria.
Reautenticação
Impede que alguém que tomou controlo de uma sessão ativa faça alterações críticas. Tu escolhes as ações, durante quanto tempo uma confirmação permanece válida e se é pedida a palavra-passe, um segundo fator ou ambos.
Proteção contra bots no login
O Cloudflare Turnstile verifica cada tentativa de login em segundo plano e bloqueia força bruta e credential stuffing, sem apresentar um puzzle aos utilizadores reais.
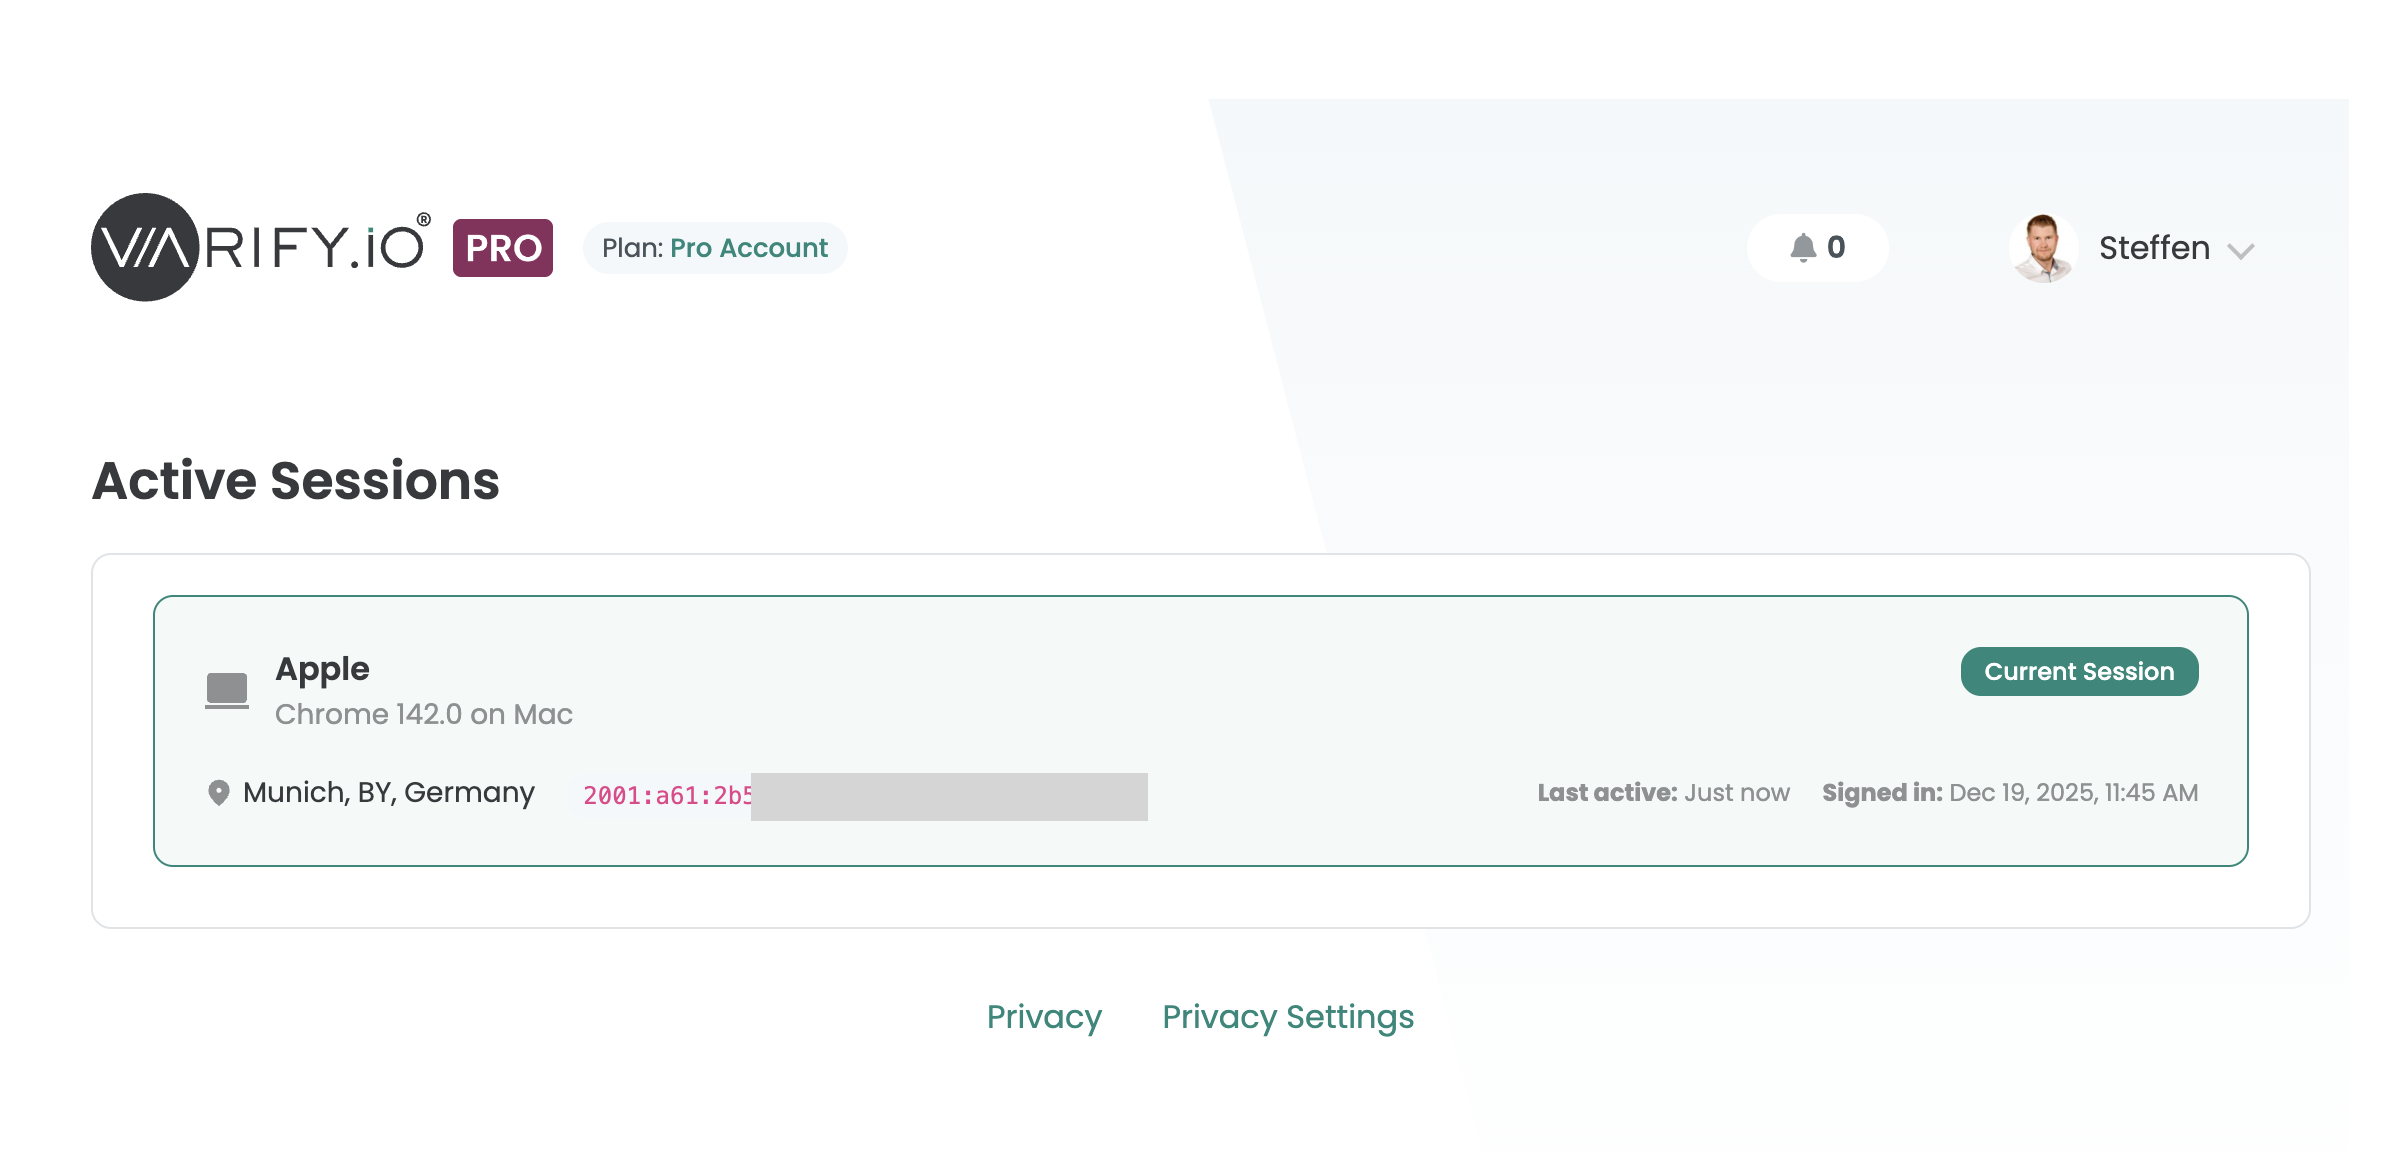
Sessões ativas
Todos os dispositivos e navegadores com sessão iniciada na conta, com localização. Termina qualquer sessão que não reconheças.
Histórico de login
Quem iniciou sessão, quando, a partir de que dispositivo e localização, incluindo tentativas invulgares ou não autorizadas.
Quem pode fazer o quê
Um Editor pode criar um experimento, mas só um Publisher ou um Admin pode iniciá-lo. As configurações de faturação, equipa e segurança ficam com o Admin e o account owner.
O que cada função do sistema pode fazer
Experimentos
Equipa
Conta
Funções e permissões personalizadas
Crie as suas próprias funções e decida, permissão a permissão, o que cada uma pode fazer.
Proprietário da conta
Exatamente um por conta, sempre com direitos de administrador. Só o proprietário pode alterar ou finalizar a subscrição.
Chaves API
As chaves para a Experiment API são criadas em Team Settings. O client secret é mostrado uma vez após a criação e não pode ser visto novamente.
Separação de clientes de agência
Numa conta de agência, os membros ao nível da agência veem todos os clientes. Os membros ao nível do cliente veem apenas o painel do seu próprio cliente.
Offboarding
Os membros da equipa entram através de convite por email. Ao remover um, o seu acesso termina imediatamente.
Relatórios partilhados
Partilha resultados com pessoas que não têm conta Varify através de um link que é público, protegido por palavra-passe, ou limitado a endereços de email confirmados. Cada link pode expirar numa data definida e pode ser editado ou eliminado a qualquer momento.
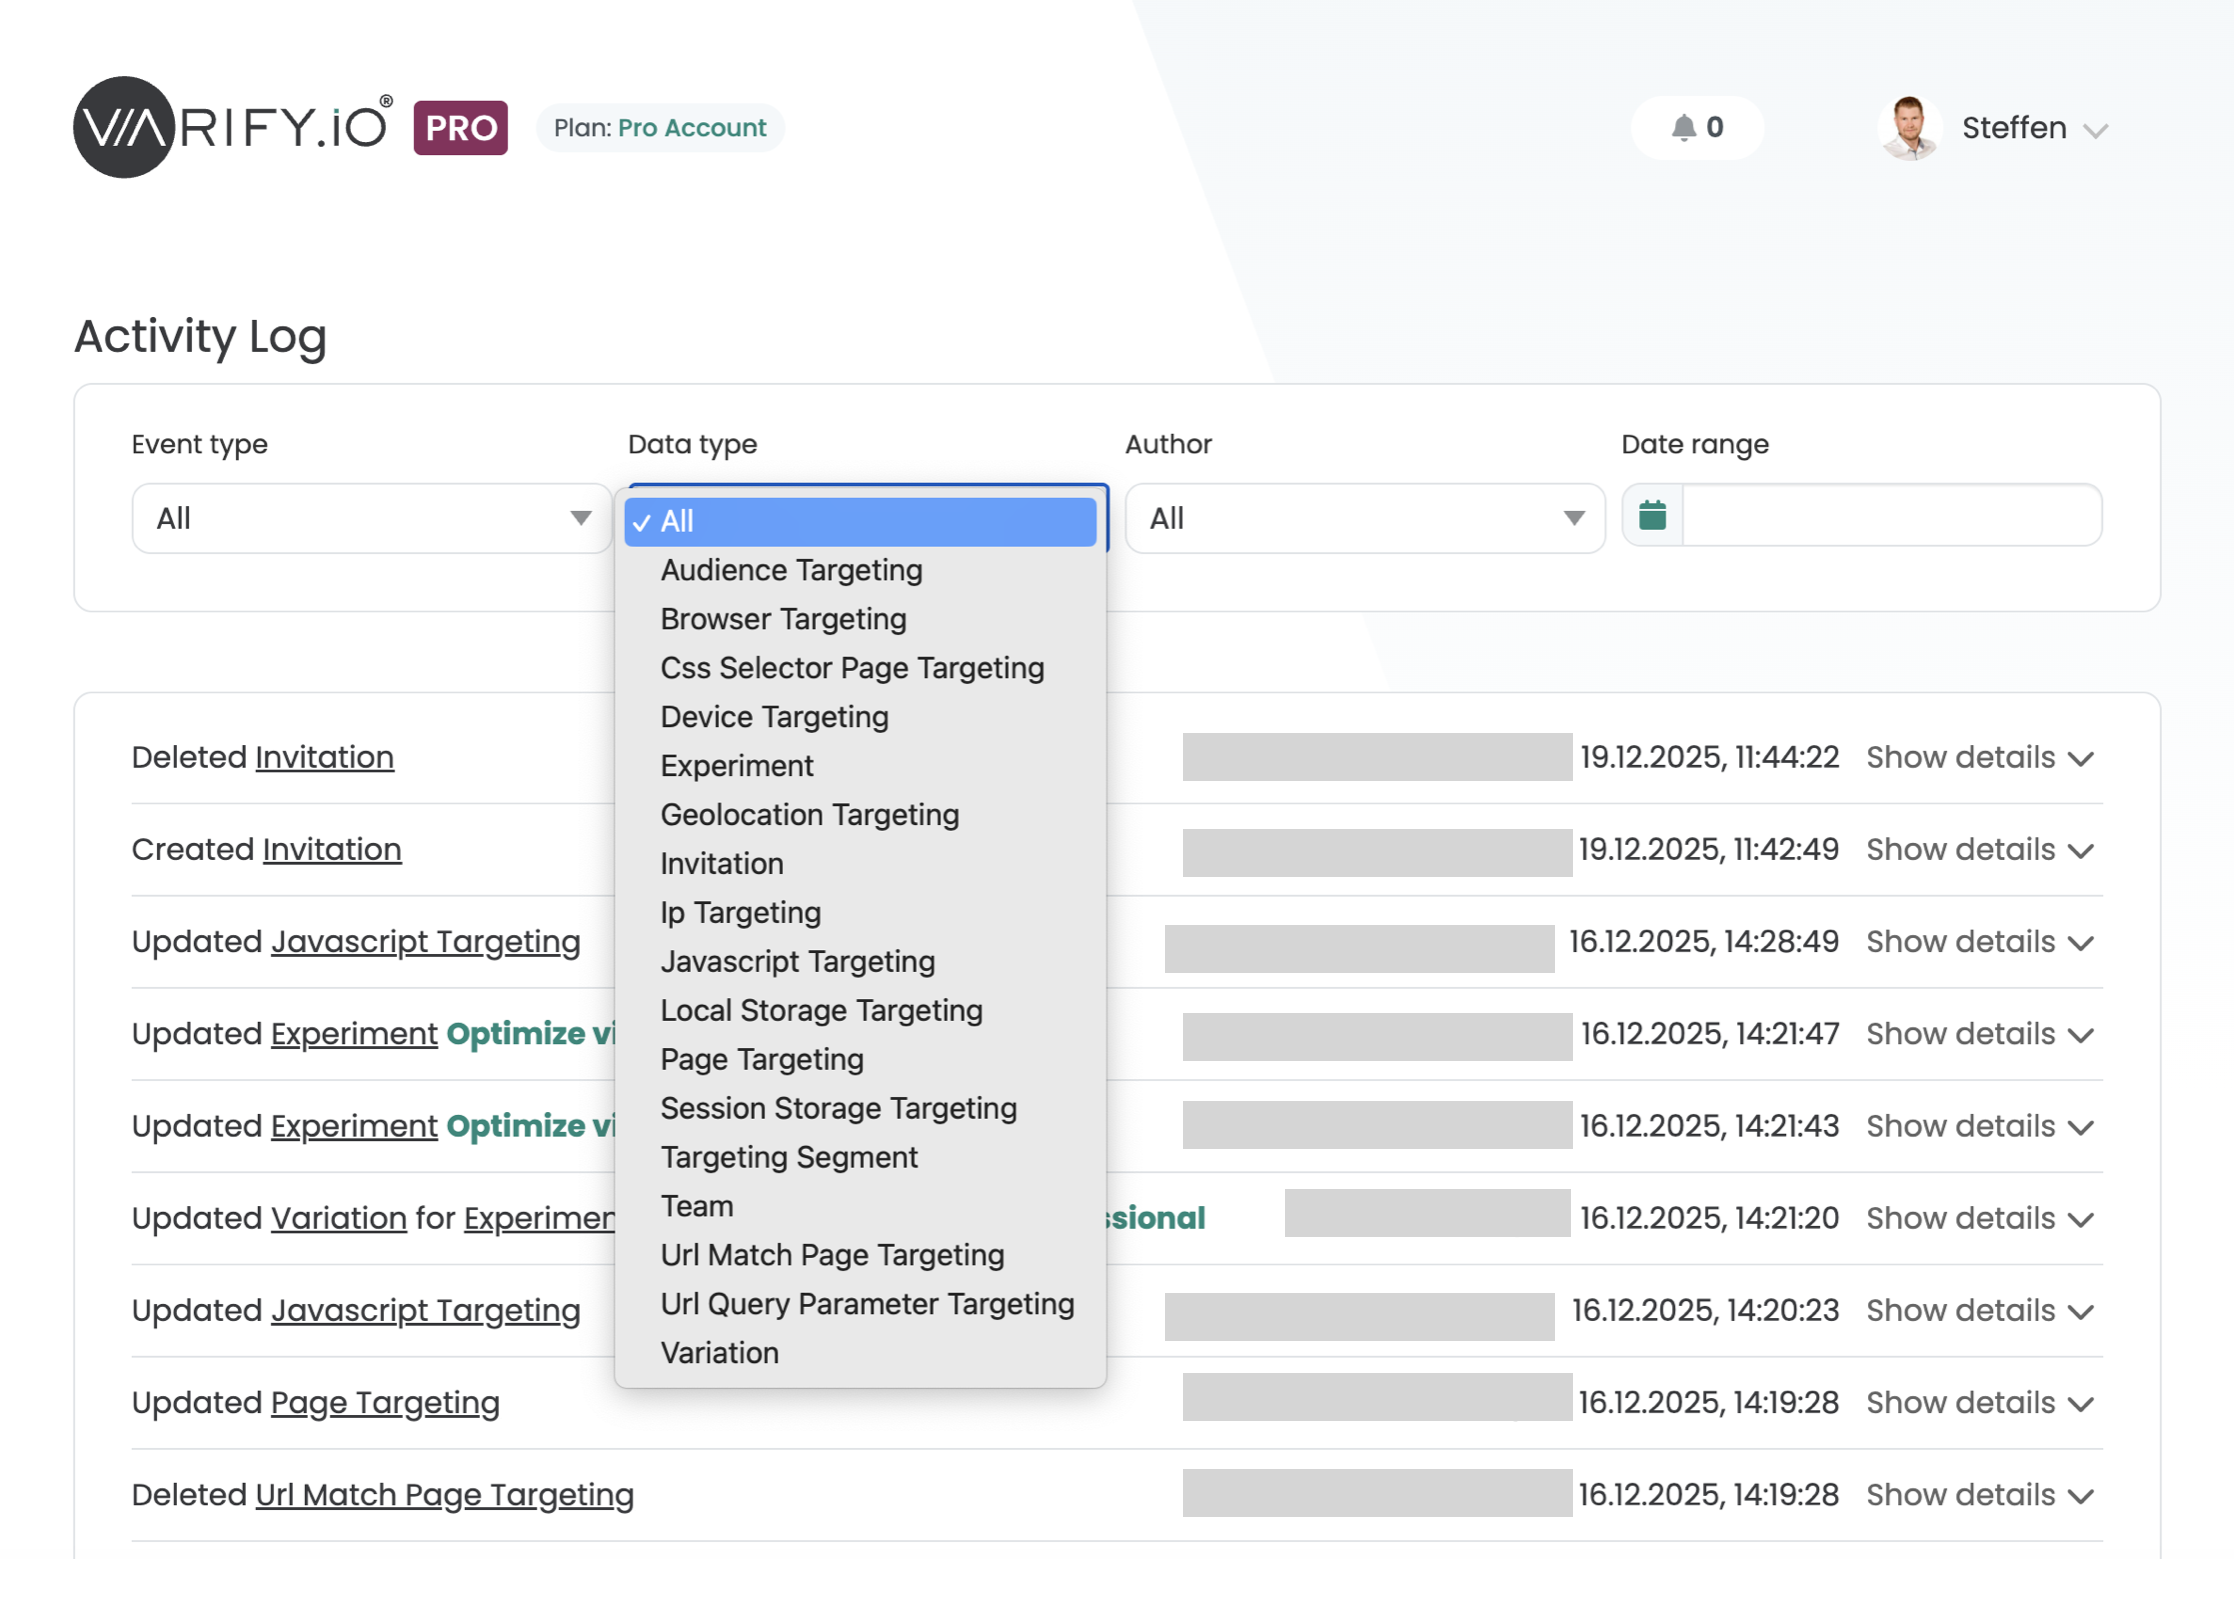
Veja quem alterou o quê
O registo de atividade regista quem alterou o quê e quando. Para logins, também regista o endereço IP. Pode filtrá-lo por tipo de dados.
Experimentos e variantes
Criação, edição e eliminação de experimentos, e alterações a variantes e às suas definições.
Segmentação
Segmentação por audiência, navegador, dispositivo, geolocalização, IP, JavaScript, seletor CSS, local storage, session storage, página, correspondência de URL e parâmetro de consulta de URL, além de segmentos de segmentação.
Equipa e convites
Alterações à equipa e aos convites.
Quem pode ver
O proprietário da conta e os utilizadores com permissão para o ver. Das funções do sistema, apenas o Admin tem essa permissão.
Onde a Varify é executada e como é protegida
A Varify é executada na AWS na UE, com a Cloudflare à frente para entrega e proteção contra DDoS. A AWS, a Cloudflare e o ClickHouse Cloud têm as suas próprias certificações.
| Fornecedor | Função | Certificações do fornecedor |
|---|---|---|
| AWS, EU | Hospedagem, computação, armazenamento | ISO 27001, ISO 27017, ISO 27018, SOC 1/2/3, C5, PCI DSS |
| Cloudflare | CDN, proteção contra DDoS, entrega em edge | ISO 27001, SOC 2 Type II, PCI DSS |
Encriptação em trânsito
Encriptação TLS para todos os dados em trânsito, com HTTPS forçado.
Desenvolvimento
As dependências e vulnerabilidades conhecidas são monitorizadas regularmente.
Incidentes
O procedimento de resposta a incidentes está documentado nos nossos termos e condições gerais.
Não feito por "vibe coding". Ainda assim ágil.
O Varify funciona em milhares de sites em produção, a cada visualização de página. Código que ninguém entende completamente não tem lugar aqui, e atalhos com os teus dados também não. Por isso, construímos como uma empresa de infraestrutura e movemo-nos como uma startup.
Concebido, não gerado
Usamos IA para trabalhar mais rápido. O que chega ao teu site é construído e detido por engenheiros.
- Cada alteração é revista e testada antes do lançamento
- Um snippet leve que mantém as tuas páginas rápidas
- Desenvolvido desde 2016, não em um fim de semana
Ágil, não lento
O teu feedback chega às pessoas que constroem o produto, e novas funcionalidades são lançadas continuamente.
- API pública, totalmente suportada por API desde 2025
- Testes server-side para variantes renderizadas pelo teu backend
- Experimentação baseada em prompts: descreve uma alteração, a IA constrói-a
- Varify MCP: o Varify dentro do teu assistente de IA
Perguntas de equipas de segurança
Podem preencher o nosso questionário de segurança?
Sim, no plano Enterprise. Respondemos a questionários de segurança com detalhes sobre infraestrutura, hospedagem e segurança da conta, e orientamos a equipa de segurança da informação da tua empresa pela arquitetura, se desejares.
A Varify é certificada ISO 27001 ou SOC 2?
A Varify está atualmente a passar pela certificação SOC 2. A própria Varify não tem certificação ISO 27001. Os seus fornecedores AWS, Cloudflare e ClickHouse Cloud têm as suas próprias certificações.
Que funcionalidades de segurança o meu plano inclui?
Todos os planos incluem autenticação multifator, passkeys, sessões ativas e histórico de início de sessão. O Pro adiciona a imposição de MFA para toda a equipa, o registo de atividade e os papéis de Admin e Editor. O Enterprise adiciona papéis e permissões personalizados, entrega via CNAME através do teu próprio subdomínio, e o teu próprio NDA e SLA. Cada conta tem um proprietário com direitos de administrador, e o Publisher está disponível em todos os planos. A nossa página de planos lista tudo o resto que cada plano contém.
 G2 REVIEWS
Envia-nos as tuas perguntas de segurança
Analisamos a arquitetura, o alojamento e os controlos de conta com a tua equipa de TI e segurança.
Chamada com a nossa equipa
RecomendadoUma chamada com as pessoas que constroem e gerem o Varify.
Agendar uma chamadaAlojado na UE em fornecedores de infraestrutura certificados pela norma ISO 27001