
 4.9
 4.8
2.700 Teams weltweit vertrauen bereits auf Varify
Wer sich anmelden kann, und wie
Jede Einstellung unten wird einmal im Konto vorgenommen und gilt für jedes Teammitglied.
Single sign-on (SSO)
Dein Team meldet sich mit dem Firmenkonto an, das es ohnehin schon nutzt, und du verwaltest den Zugriff in deinem Identity Provider.
MFA und Passkeys
Ein zeitbasierter Code aus einer Authenticator-App wie Microsoft Authenticator, Google Authenticator oder 1Password, zusätzlich zum Passwort. Du kannst dich auch mit einem Passkey anmelden.
MFA für das Team erzwungen
Der Account Owner kann MFA verpflichtend machen. Kein Teammitglied erreicht das Dashboard ohne zweiten Faktor, selbst wenn es ihn nie selbst aktiviert hat.
Erneute Authentifizierung
Verhindert, dass jemand, der eine aktive Sitzung übernommen hat, kritische Änderungen vornimmt. Du legst fest, welche Aktionen betroffen sind, wie lange eine Bestätigung gültig bleibt und ob dabei das Passwort, ein zweiter Faktor oder beides abgefragt wird.
Bot-Schutz beim Login
Cloudflare Turnstile prüft jeden Anmeldeversuch im Hintergrund und blockiert Brute-Force- und Credential-Stuffing-Angriffe, ohne echte Nutzer mit einem Rätsel zu stören.
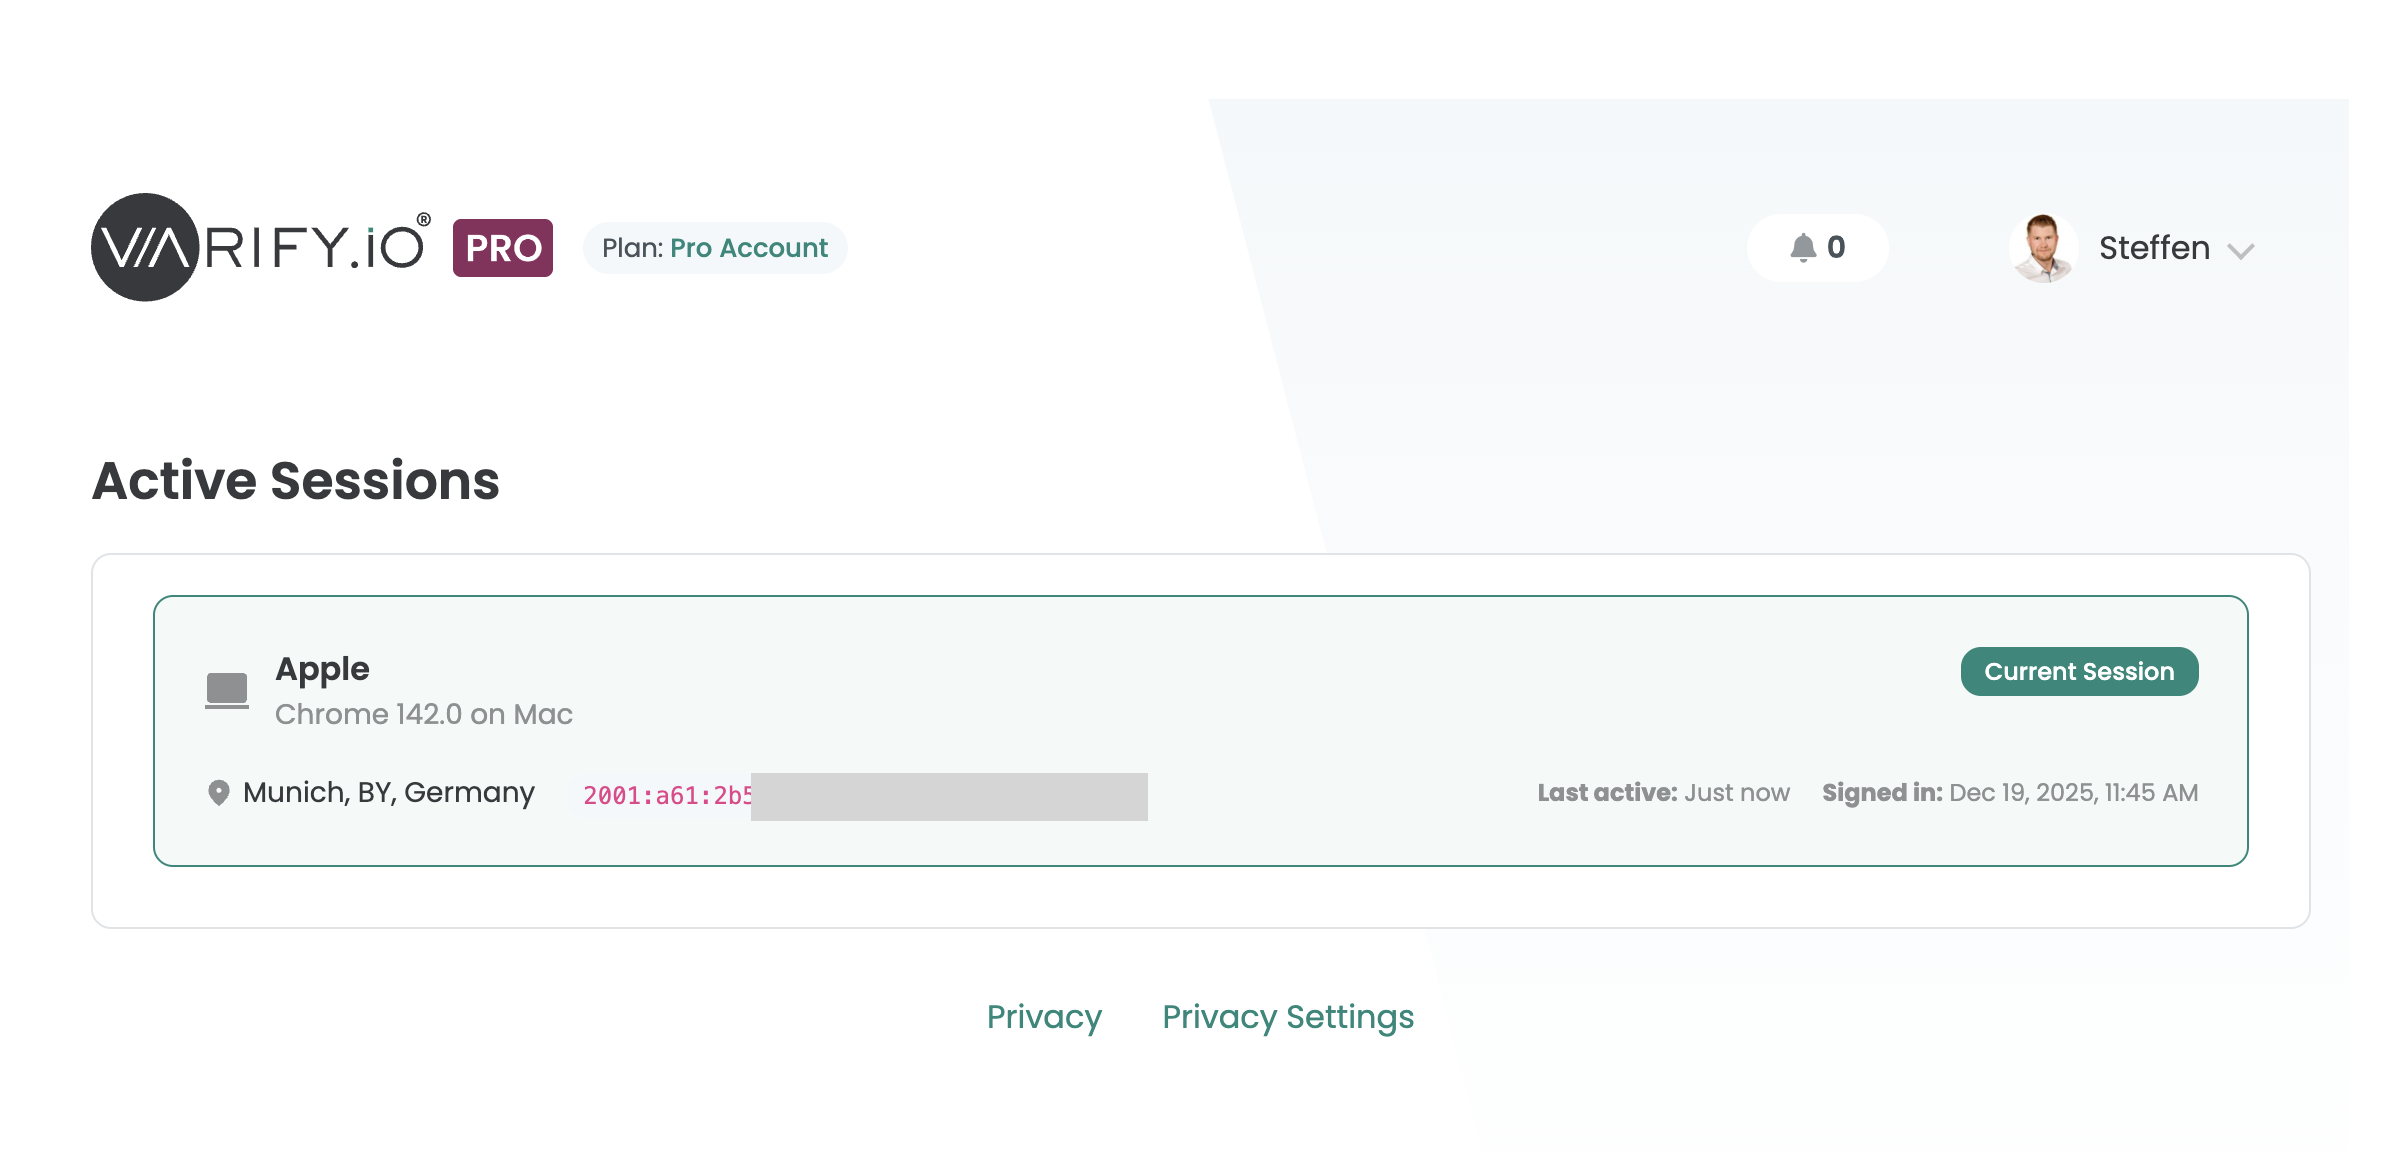
Aktive Sitzungen
Jedes Gerät und jeder Browser, das bzw. der im Konto angemeldet ist, mit Standort. Beende jede Sitzung, die du nicht erkennst.
Anmeldeverlauf
Wer sich wann angemeldet hat, von welchem Gerät und Standort aus, einschließlich ungewöhnlicher oder nicht autorisierter Versuche.
Wer darf was
Ein Editor kann ein Experiment erstellen, aber nur ein Publisher oder ein Admin kann es starten. Abrechnung, Team- und Sicherheitseinstellungen bleiben beim Admin und beim Account Owner.
Was jede Systemrolle darf
Experimente
Team
Konto
Individuelle Rollen und Berechtigungen
Erstelle eigene Rollen und entscheide Berechtigung für Berechtigung, was jede einzelne tun darf.
Account-Inhaber
Genau einer pro Account, immer mit Admin-Rechten. Nur der Inhaber kann das Abonnement ändern oder abschließen.
API-Keys
Keys für die Experiment-API werden unter Team Settings erstellt. Das Client Secret wird nach der Erstellung einmalig angezeigt und kann danach nicht mehr eingesehen werden.
Trennung von Agentur-Kunden
In einem Agentur-Account sehen Mitglieder auf Agentur-Ebene alle Kunden. Mitglieder auf Kunden-Ebene sehen nur das Dashboard ihres eigenen Kunden.
Offboarding
Teammitglieder treten per E-Mail-Einladung bei. Entfernst du eines, endet dessen Zugriff sofort.
Geteilte Berichte
Teile Ergebnisse mit Personen ohne Varify-Account über einen Link, der öffentlich, durch ein Passwort geschützt oder auf bestätigte E-Mail-Adressen beschränkt ist. Jeder Link kann an einem festgelegten Datum ablaufen und jederzeit bearbeitet oder gelöscht werden.
Sieh, wer was geändert hat
Das Aktivitätsprotokoll erfasst, wer was wann geändert hat. Bei Logins wird zusätzlich die IP-Adresse erfasst. Du kannst es nach Datentyp filtern.
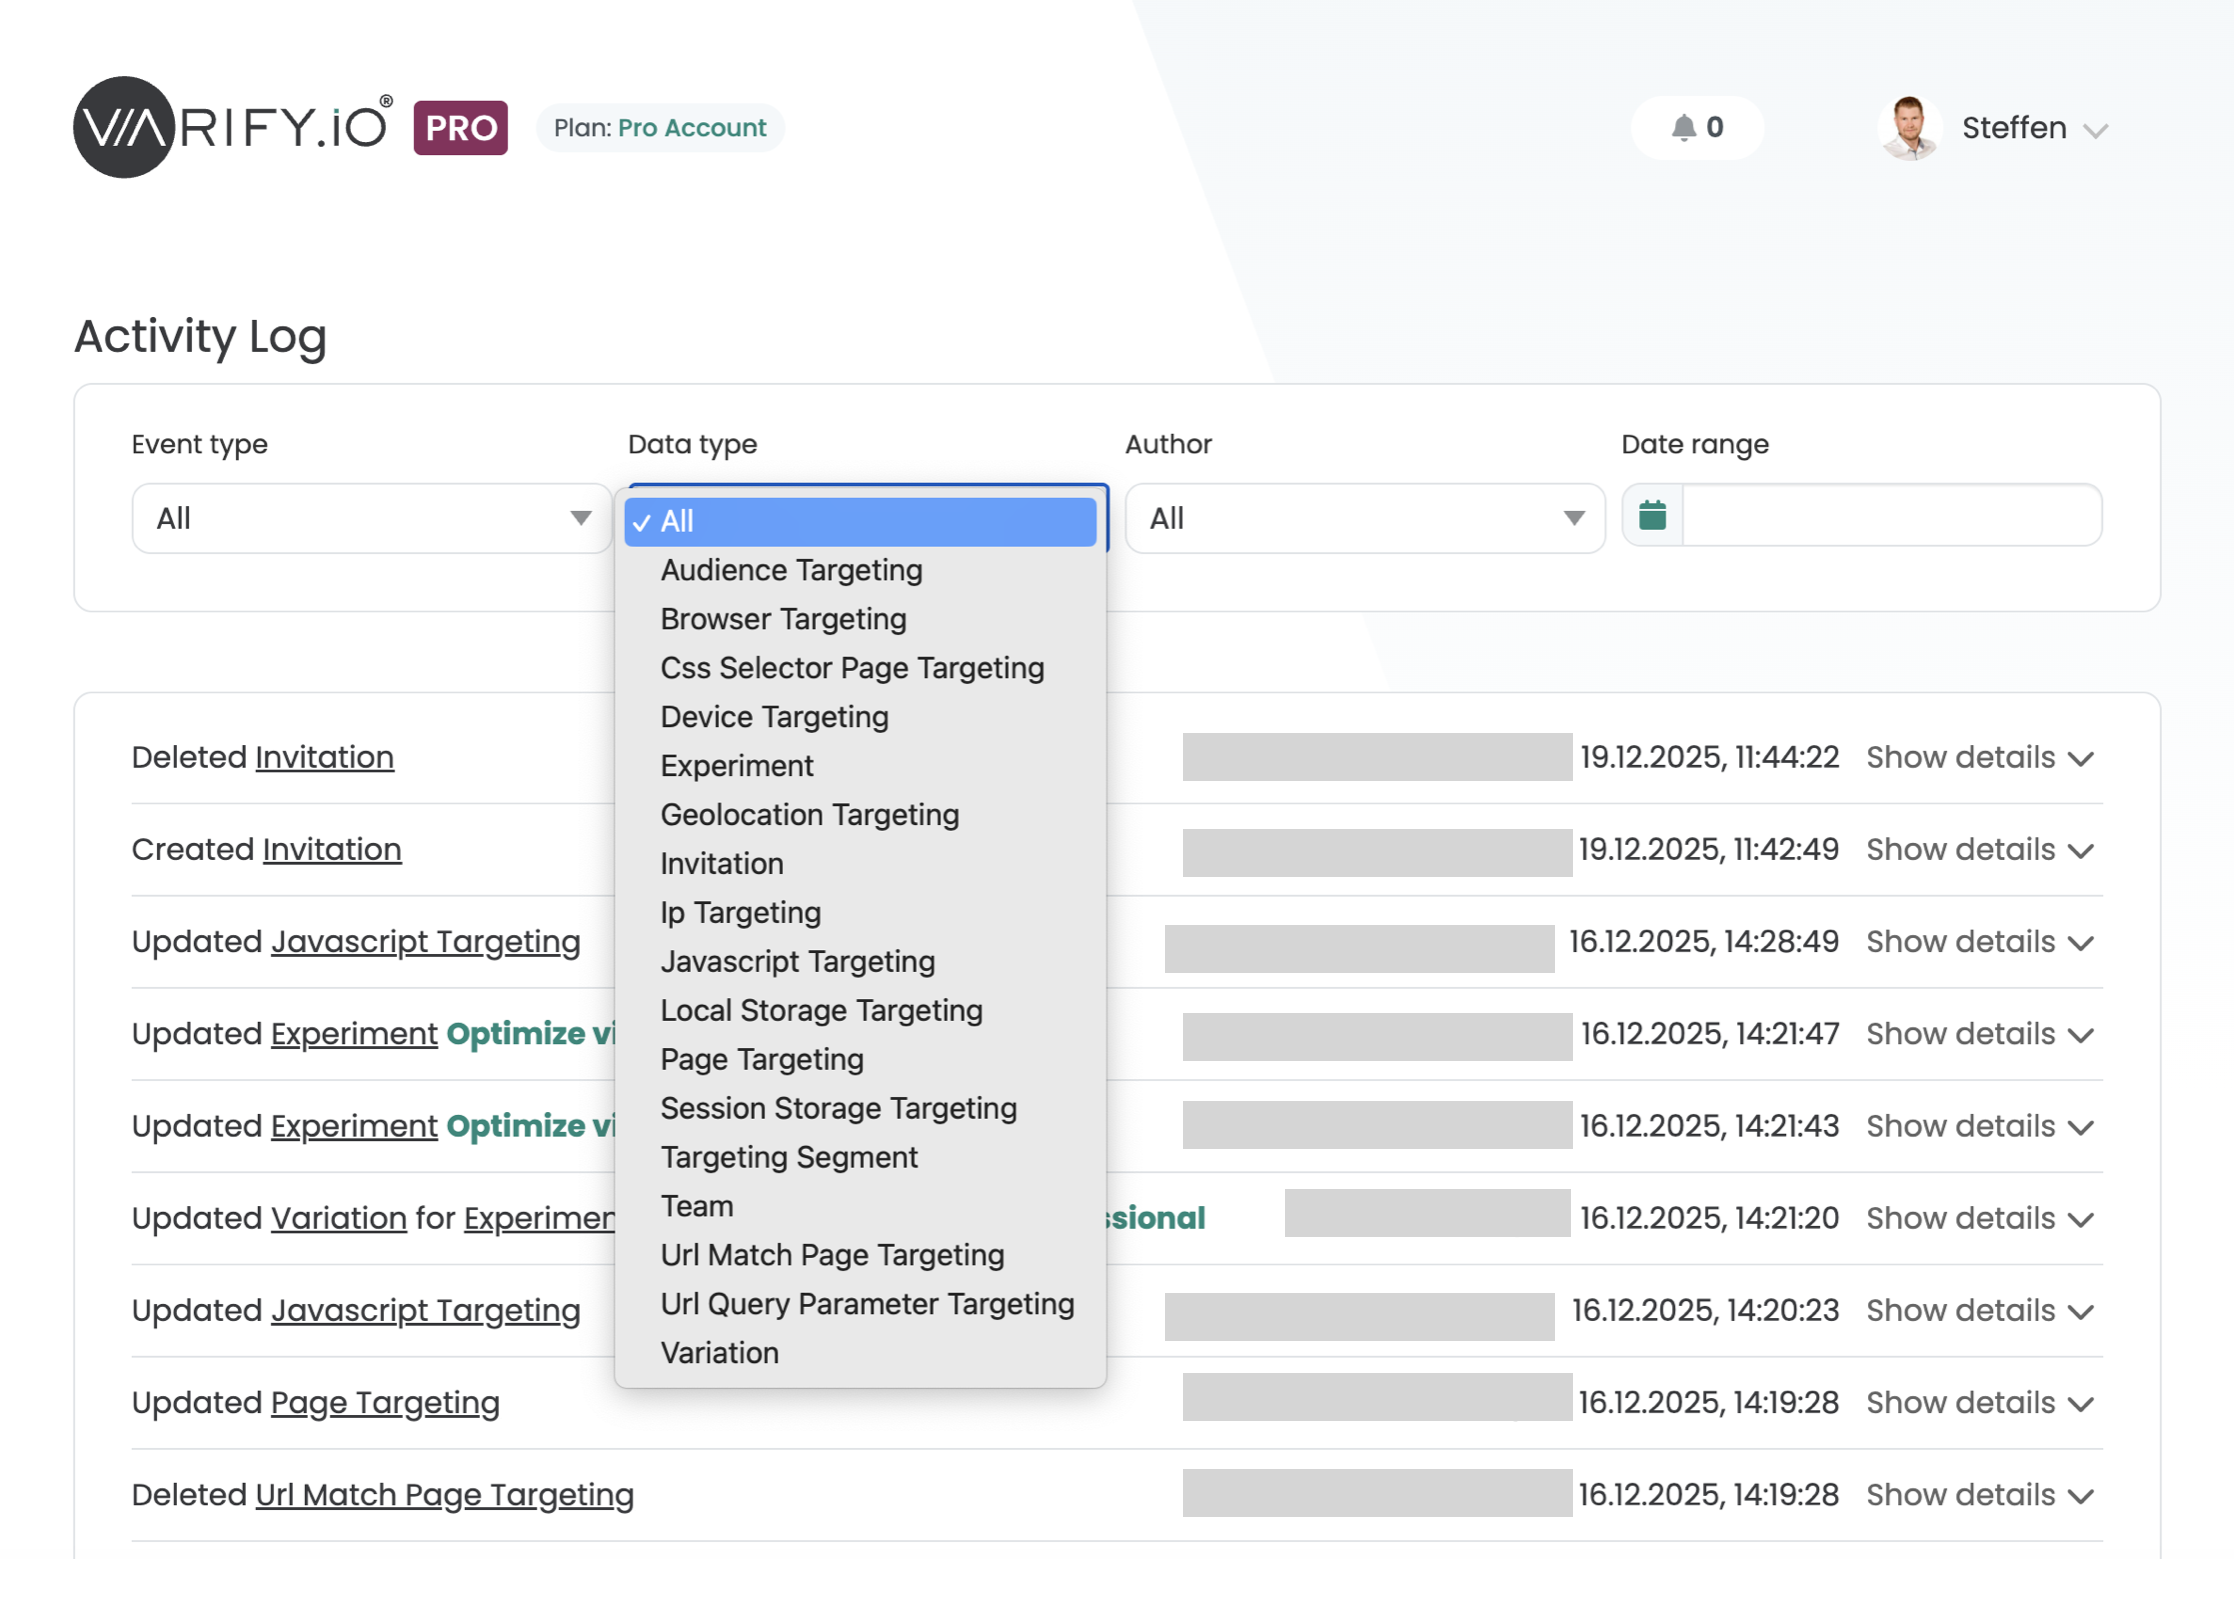
Experimente und Varianten
Erstellung, Bearbeitung und Löschung von Experimenten sowie Änderungen an Varianten und deren Einstellungen.
Targeting
Zielgruppen-, Browser-, Geräte-, Geolocation-, IP-, JavaScript-, CSS-Selektor-, Local-Storage-, Session-Storage-, Seiten-, URL-Match- und URL-Query-Parameter-Targeting sowie Targeting-Segmente.
Team und Einladungen
Änderungen am Team und an Einladungen.
Wer es sehen kann
Der Account Owner und Nutzer mit der Berechtigung, es einzusehen. Von den Systemrollen hat nur Admin diese Berechtigung.
Wo Varify läuft und wie es abgesichert ist
Varify läuft auf AWS in der EU, mit Cloudflare vorgeschaltet für Auslieferung und DDoS-Schutz. AWS, Cloudflare und ClickHouse Cloud verfügen über eigene Zertifizierungen.
| Anbieter | Rolle | Zertifizierungen des Anbieters |
|---|---|---|
| AWS, EU | Hosting, Rechenleistung, Speicher | ISO 27001, ISO 27017, ISO 27018, SOC 1/2/3, C5, PCI DSS |
| Cloudflare | CDN, DDoS-Schutz, Edge-Delivery | ISO 27001, SOC 2 Type II, PCI DSS |
Verschlüsselung bei der Übertragung
TLS-Verschlüsselung für alle Daten bei der Übertragung, mit erzwungenem HTTPS.
Entwicklung
Abhängigkeiten und bekannte Schwachstellen werden regelmäßig überwacht.
Vorfälle
Das Verfahren zur Reaktion auf Vorfälle ist in unseren Allgemeinen Geschäftsbedingungen dokumentiert.
Nicht per Vibe Coding entstanden. Trotzdem agil.
Varify läuft auf Tausenden von Live-Websites, bei jedem Seitenaufruf. Code, den niemand vollständig versteht, hat dort keinen Platz, und Abkürzungen bei deinen Daten auch nicht. Deshalb bauen wir wie ein Infrastrukturunternehmen und bewegen uns wie ein Startup.
Entwickelt, nicht generiert
Wir nutzen KI, um schneller zu arbeiten. Was auf deiner Website landet, wird von Entwicklern gebaut und verantwortet.
- Jede Änderung wird vor der Veröffentlichung geprüft und getestet
- Ein leichtgewichtiges Snippet, das deine Seiten schnell hält
- Entwickelt seit 2016, nicht an einem Wochenende
Agil, nicht langsam
Dein Feedback erreicht die Menschen, die das Produkt bauen, und neue Features erscheinen laufend.
- Öffentliche API, seit 2025 vollständig API-unterstützt
- Server-seitiges Testing für Varianten, die von deinem Backend gerendert werden
- Prompt-basiertes Experimentieren: Änderung beschreiben, KI baut sie
- Varify MCP: Varify in deinem KI-Assistenten
Fragen von Sicherheitsteams
Könnt ihr unseren Sicherheitsfragebogen ausfüllen?
Ja, im Enterprise-Plan. Wir beantworten Sicherheitsfragebögen mit Details zu Infrastruktur, Hosting und Kontosicherheit und führen dein Informationssicherheitsteam auf Wunsch durch die Architektur.
Ist Varify ISO 27001- oder SOC 2-zertifiziert?
Varify durchläuft derzeit die SOC 2-Zertifizierung. Varify selbst besitzt keine ISO 27001-Zertifizierung. Die Anbieter AWS, Cloudflare und ClickHouse Cloud verfügen über eigene Zertifizierungen.
Welche Sicherheitsfunktionen enthält mein Plan?
Jeder Plan umfasst Multi Factor Authentication (MFA), Passkeys, aktive Sitzungen und Login-Verlauf. Pro ergänzt teamweite MFA-Durchsetzung, das Aktivitätsprotokoll sowie die Rollen Admin und Editor. Enterprise ergänzt individuelle Rollen und Berechtigungen, CNAME-Auslieferung über deine eigene Subdomain sowie eigenes NDA und SLA. Jedes Konto hat einen Owner mit Admin-Rechten, und Publisher ist in allen Plänen verfügbar. Unsere Plans-Seite listet alles Weitere auf, was jeder Plan enthält.
 G2 REVIEWS
Schick uns deine Sicherheitsfragen
Wir gehen mit deinem IT- und Sicherheitsteam die Architektur, das Hosting und die Account-Kontrollen durch.
Rufe unser Team an
EmpfohlenEin Gespräch mit den Leuten, die Varify entwickeln und betreiben.
Termin buchenSchreib uns
Schick uns deinen Fragebogen oder eine einzelne Frage, wir antworten schriftlich.
KontaktGehostet in der EU bei ISO-27001-zertifizierten Infrastrukturanbietern