
 4.9
 4.8
2 700 équipes dans le monde font déjà confiance à Varify
Qui peut se connecter, et comment
Chaque paramètre ci-dessous est défini une seule fois dans le compte et s'applique à tous les membres de l'équipe.
Authentification unique (SSO)
Ton équipe se connecte avec le compte d'entreprise qu'elle utilise déjà, et tu gères les accès depuis ton fournisseur d'identité.
MFA et clés d'accès
Un code temporaire généré par une application d'authentification comme Microsoft Authenticator, Google Authenticator ou 1Password, en plus du mot de passe. Tu peux aussi te connecter avec une clé d'accès (passkey).
MFA obligatoire pour l'équipe
Le titulaire du compte peut rendre le MFA obligatoire. Aucun membre de l'équipe n'accède au tableau de bord sans un second facteur, même s'il ne l'a jamais activé lui-même.
Réauthentification
Empêche quelqu'un qui a pris le contrôle d'une session active d'effectuer des modifications critiques. Tu choisis les actions concernées, la durée de validité d'une confirmation, et si elle exige le mot de passe, un second facteur ou les deux.
Protection anti-bot à la connexion
Cloudflare Turnstile vérifie chaque tentative de connexion en arrière-plan et bloque les attaques par force brute et le credential stuffing, sans puzzle pour les vrais utilisateurs.
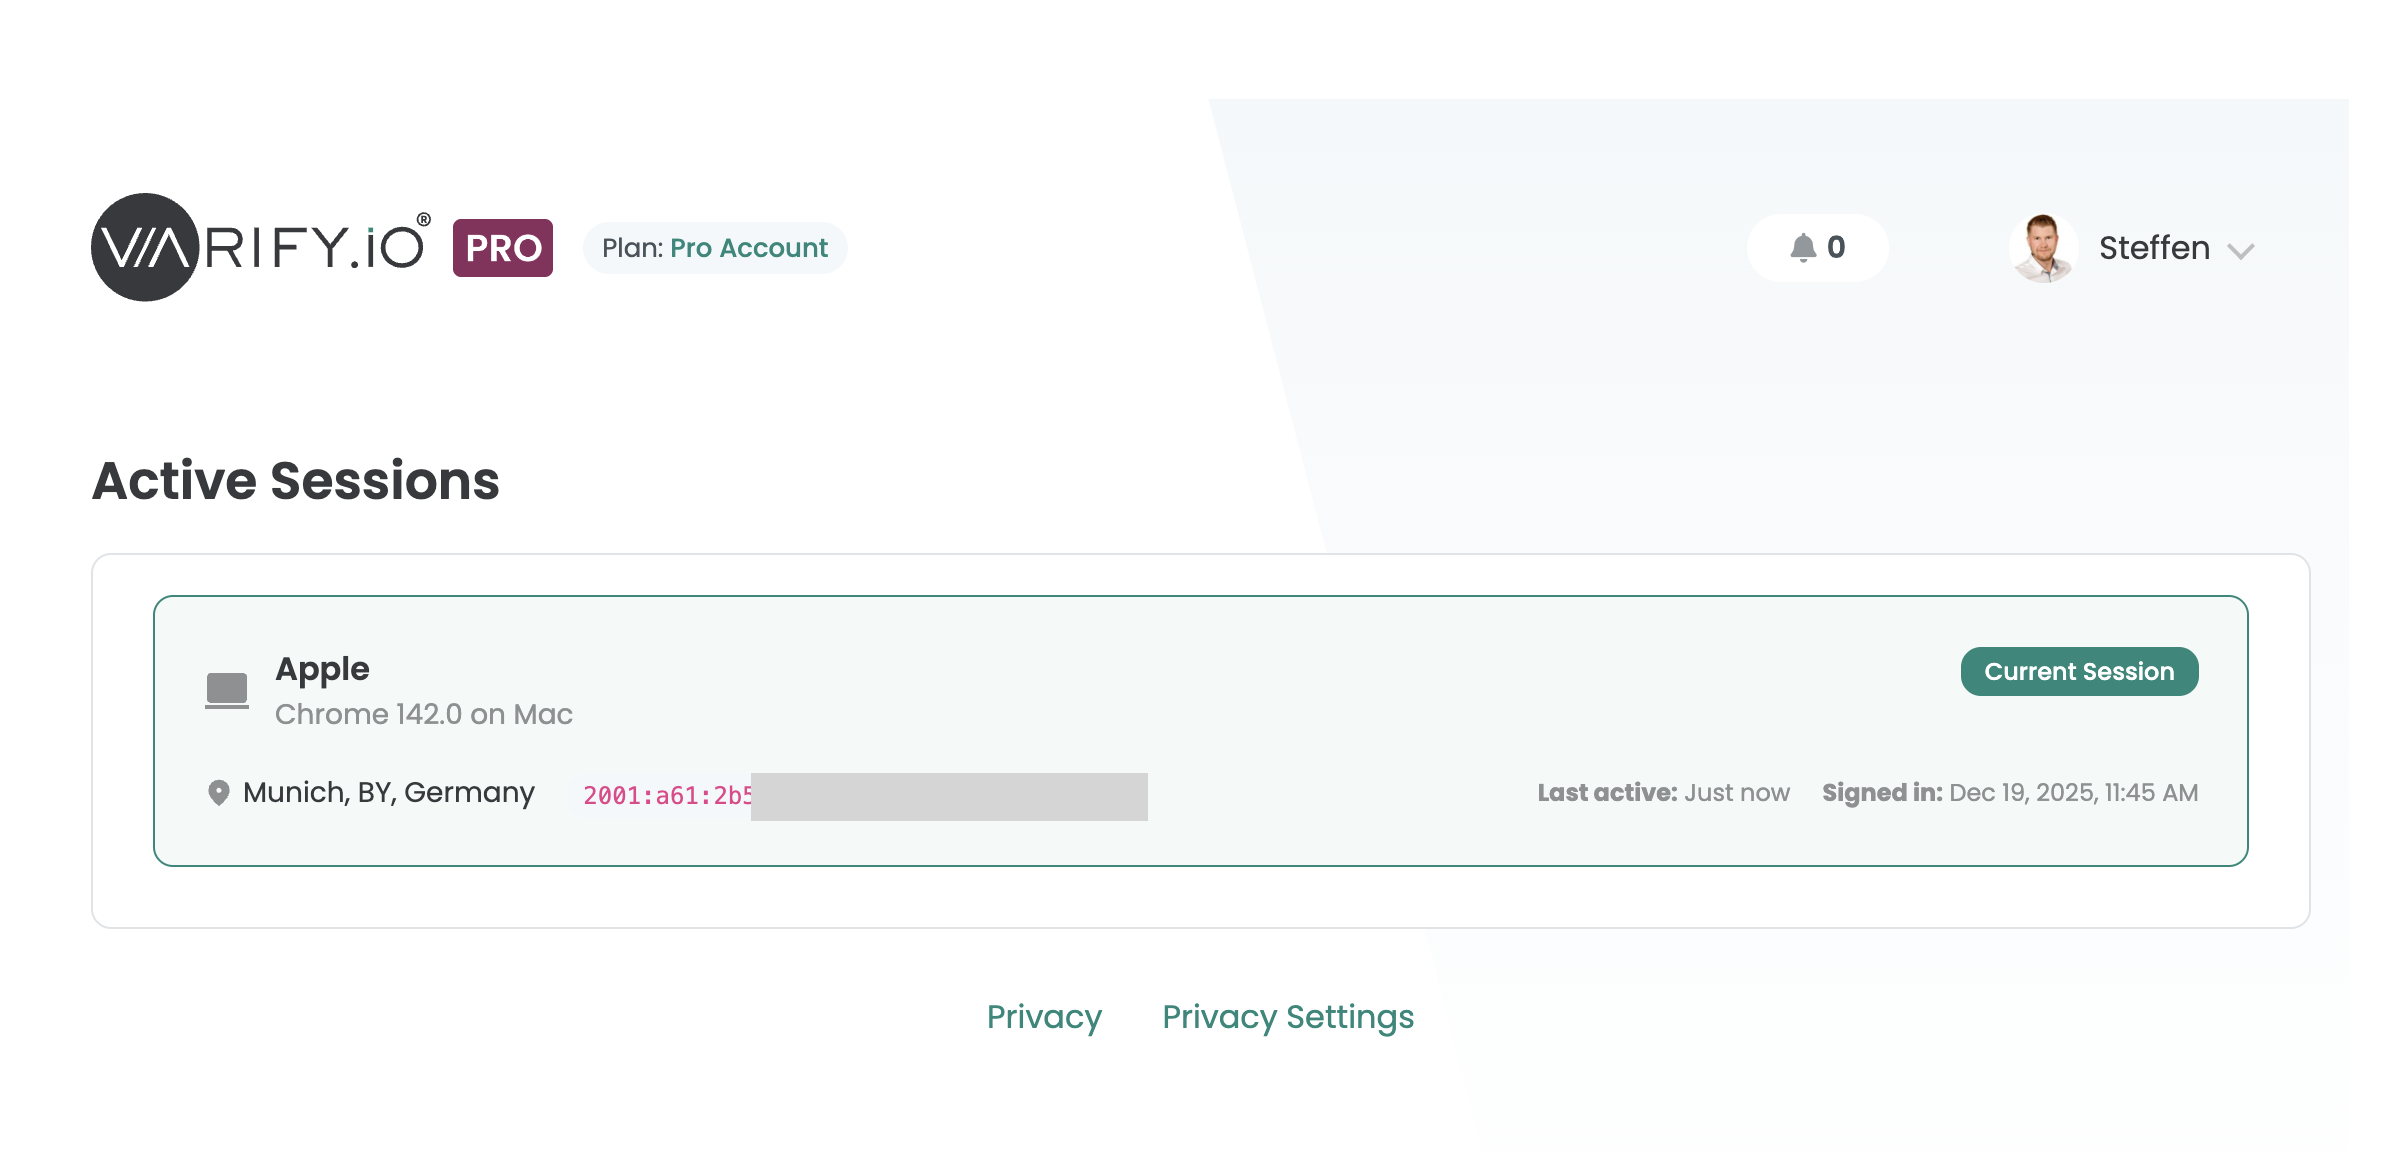
Sessions actives
Chaque appareil et navigateur connecté au compte, avec sa localisation. Termine toute session que tu ne reconnais pas.
Historique des connexions
Qui s'est connecté, quand, depuis quel appareil et quel endroit, y compris les tentatives inhabituelles ou non autorisées.
Qui a le droit de faire quoi
Un Editor peut créer une expérimentation, mais seul un Publisher ou un Admin peut la lancer. La facturation, l'équipe et les paramètres de sécurité restent du ressort de l'Admin et de l'Account Owner.
Ce que chaque rôle système peut faire
Expériences
Équipe
Compte
Rôles et permissions personnalisés
Crée tes propres rôles et décide, permission par permission, ce que chacun peut faire.
Propriétaire du compte
Exactement un par compte, toujours avec des droits d'administrateur. Seul le propriétaire peut modifier ou finaliser l'abonnement.
Clés API
Les clés pour l'Experiment API sont créées dans les paramètres d'équipe. Le client secret s'affiche une seule fois après la création et ne peut plus être consulté ensuite.
Séparation des clients d'agence
Dans un compte agence, les membres au niveau agence voient tous les clients. Les membres au niveau client ne voient que le tableau de bord de leur propre client.
Offboarding
Les membres de l'équipe rejoignent le compte par invitation par e-mail. Si vous en retirez un, son accès prend fin immédiatement.
Rapports partagés
Partagez les résultats avec des personnes qui n'ont pas de compte Varify via un lien public, protégé par mot de passe, ou limité aux adresses e-mail confirmées. Chaque lien peut expirer à une date définie et peut être modifié ou supprimé à tout moment.
Voyez qui a changé quoi
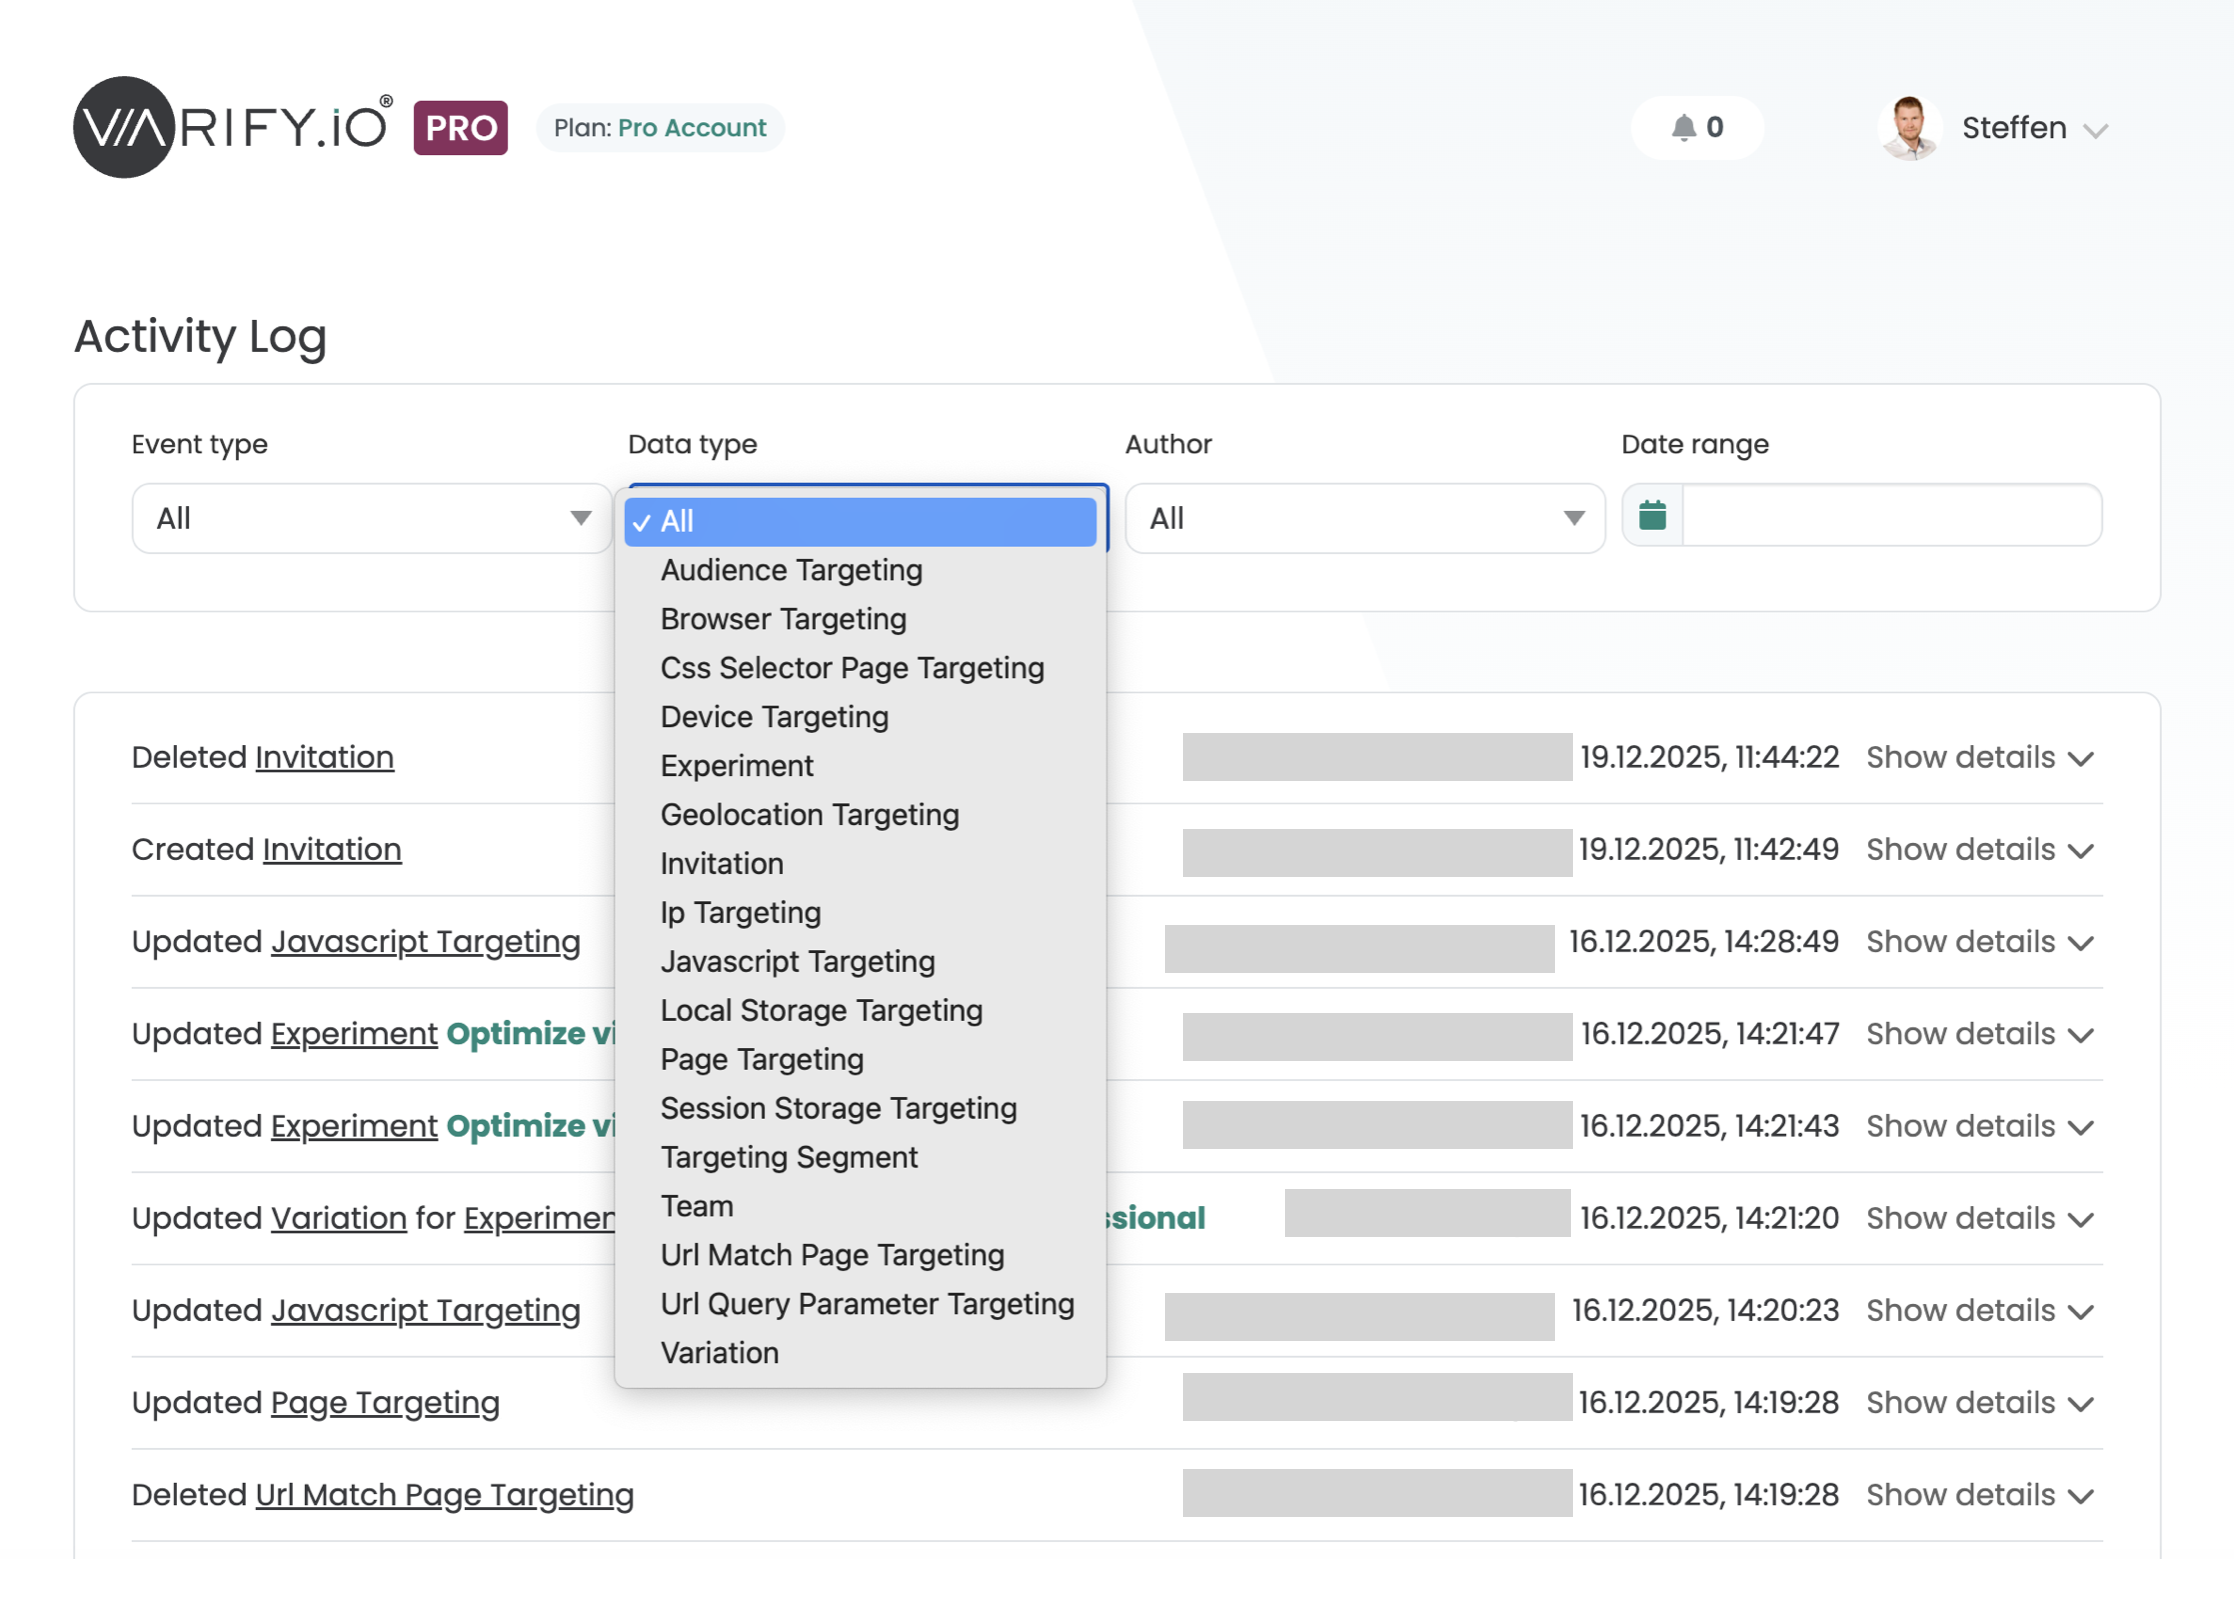
Le journal d'activité enregistre qui a changé quoi et quand. Pour les connexions, il enregistre aussi l'adresse IP. Vous pouvez le filtrer par type de données.
Expériences et variantes
Création, modification et suppression d'expériences, et modifications des variantes et de leurs paramètres.
Ciblage
Ciblage par audience, navigateur, appareil, géolocalisation, IP, JavaScript, sélecteur CSS, local storage, session storage, page, correspondance d'URL et paramètre de requête d'URL, ainsi que segments de ciblage.
Équipe et invitations
Modifications apportées à l'équipe et aux invitations.
Qui peut le voir
Le titulaire du compte et les utilisateurs disposant de la permission de le voir. Parmi les rôles système, seul Admin dispose de cette permission.
Où Varify fonctionne et comment c'est sécurisé
Varify fonctionne sur AWS dans l'UE, avec Cloudflare en façade pour la diffusion et la protection DDoS. AWS, Cloudflare et ClickHouse Cloud détiennent leurs propres certifications.
| Fournisseur | Rôle | Certifications du fournisseur |
|---|---|---|
| AWS, EU | Hébergement, calcul, stockage | ISO 27001, ISO 27017, ISO 27018, SOC 1/2/3, C5, PCI DSS |
| Cloudflare | CDN, protection DDoS, diffusion en périphérie | ISO 27001, SOC 2 Type II, PCI DSS |
Chiffrement en transit
Chiffrement TLS pour toutes les données en transit, avec HTTPS imposé.
Développement
Les dépendances et les vulnérabilités connues sont surveillées régulièrement.
Incidents
La procédure de réponse aux incidents est documentée dans nos conditions générales.
Pas codé à l'instinct. Toujours agile.
Varify tourne sur des milliers de sites web en production, à chaque affichage de page. Le code que personne ne comprend vraiment n'y a pas sa place, pas plus que les raccourcis avec tes données. Alors on construit comme une entreprise d'infrastructure et on avance comme une startup.
Conçu, pas généré
On utilise l'IA pour aller plus vite. Ce qui arrive sur ton site est construit et maîtrisé par des ingénieurs.
- Chaque changement relu et testé avant sa mise en production
- Un snippet léger qui garde tes pages rapides
- Développé depuis 2016, pas en un week-end
Agile, pas lent
Ton feedback arrive directement aux personnes qui construisent le produit, et de nouvelles fonctionnalités sont livrées en continu.
- API publique, entièrement prise en charge par l'API depuis 2025
- Tests côté serveur pour les variantes générées par ton backend
- Prompt-Based Experimentation : décris un changement, l'IA le construit
- Varify MCP : Varify dans ton assistant IA
Questions des équipes sécurité
Pouvez-vous compléter notre questionnaire de sécurité ?
Oui, sur le plan Enterprise. Nous répondons aux questionnaires de sécurité avec des détails sur l'infrastructure, l'hébergement et la sécurité des comptes, et nous présentons l'architecture à ton équipe sécurité de l'information si tu le souhaites.
Varify est-il certifié ISO 27001 ou SOC 2 ?
Varify est actuellement en cours de certification SOC 2. Varify lui-même n'a pas de certification ISO 27001. Ses fournisseurs AWS, Cloudflare et ClickHouse Cloud détiennent leurs propres certifications.
Quelles fonctionnalités de sécurité mon plan inclut-il ?
Chaque plan inclut l'authentification multifacteur, les clés d'accès (passkeys), les sessions actives et l'historique de connexion. Pro ajoute l'application de la MFA à l'échelle de l'équipe, le journal d'activité et les rôles Admin et Editor. Enterprise ajoute des rôles et permissions personnalisés, la livraison CNAME via ton propre sous-domaine, ainsi que ton propre NDA et SLA. Chaque compte a un propriétaire avec des droits admin, et Publisher est disponible sur tous les plans. Notre page des plans liste tout ce que contient chaque plan.
 G2 REVIEWS
Envoie-nous tes questions de sécurité
Nous passons en revue l'architecture, l'hébergement et les contrôles de compte avec ton équipe IT et sécurité.
Appel avec notre équipe
RecommandéUn appel avec les personnes qui conçoivent et font fonctionner Varify.
Réserver un appelHébergé dans l'UE chez des fournisseurs d'infrastructure certifiés ISO 27001